Bagi setiap profesional teknologi informasi, insinyur DevOps, dan administrator sistem Linux maupun Windows Server, kemampuan untuk mengakses, mengelola, dan memelihara peladen (server) dari jarak jauh (remote server access) adalah kompetensi fundamental paling mendasar yang menentukan kelangsungan operasional bisnis digital. Di era modern saat ini, hampir seluruh infrastruktur komputasi korporat tidak lagi diletakkan di bawah meja kerja kantor, melainkan terdistribusi di berbagai fasilitas pusat data komersial (data center colocation), zona ketersediaan cloud privat, atau kantor cabang terpencil yang terpisah jarak ratusan hingga ribuan kilometer.
Namun, dalam praktiknya, konsep “mengakses server dari jauh” bukanlah sebuah proses tunggal yang seragam. Terdapat berbagai tingkatan (layer) arsitektur akses yang memiliki fungsi, mekanisme kerja, dependensi sistem, serta tingkat keandalan yang sangat berbeda. Menggunakan jalur akses yang salah pada situasi krisis—seperti memaksakan koneksi Remote Desktop Protocol (RDP) saat server sedang mengalami Blue Screen of Death, atau mencoba login melalui SSH saat antarmuka jaringan sistem operasi mengalami salah konfigurasi subnet—hanya akan membuang waktu penanganan insiden darurat yang sangat berharga.
Artikel komprehensif ini akan mengupas tuntas arsitektur lima lapisan cara mengakses server dari jarak jauh, protokol teknis yang mendasarinya, perbandingan kekuatan dan kelemahan masing-masing metode, hingga panduan pengerasan keamanan (security hardening) berstandar Zero Trust untuk melindungi aset komputasi enterprise Anda dari ancaman peretasan siber.
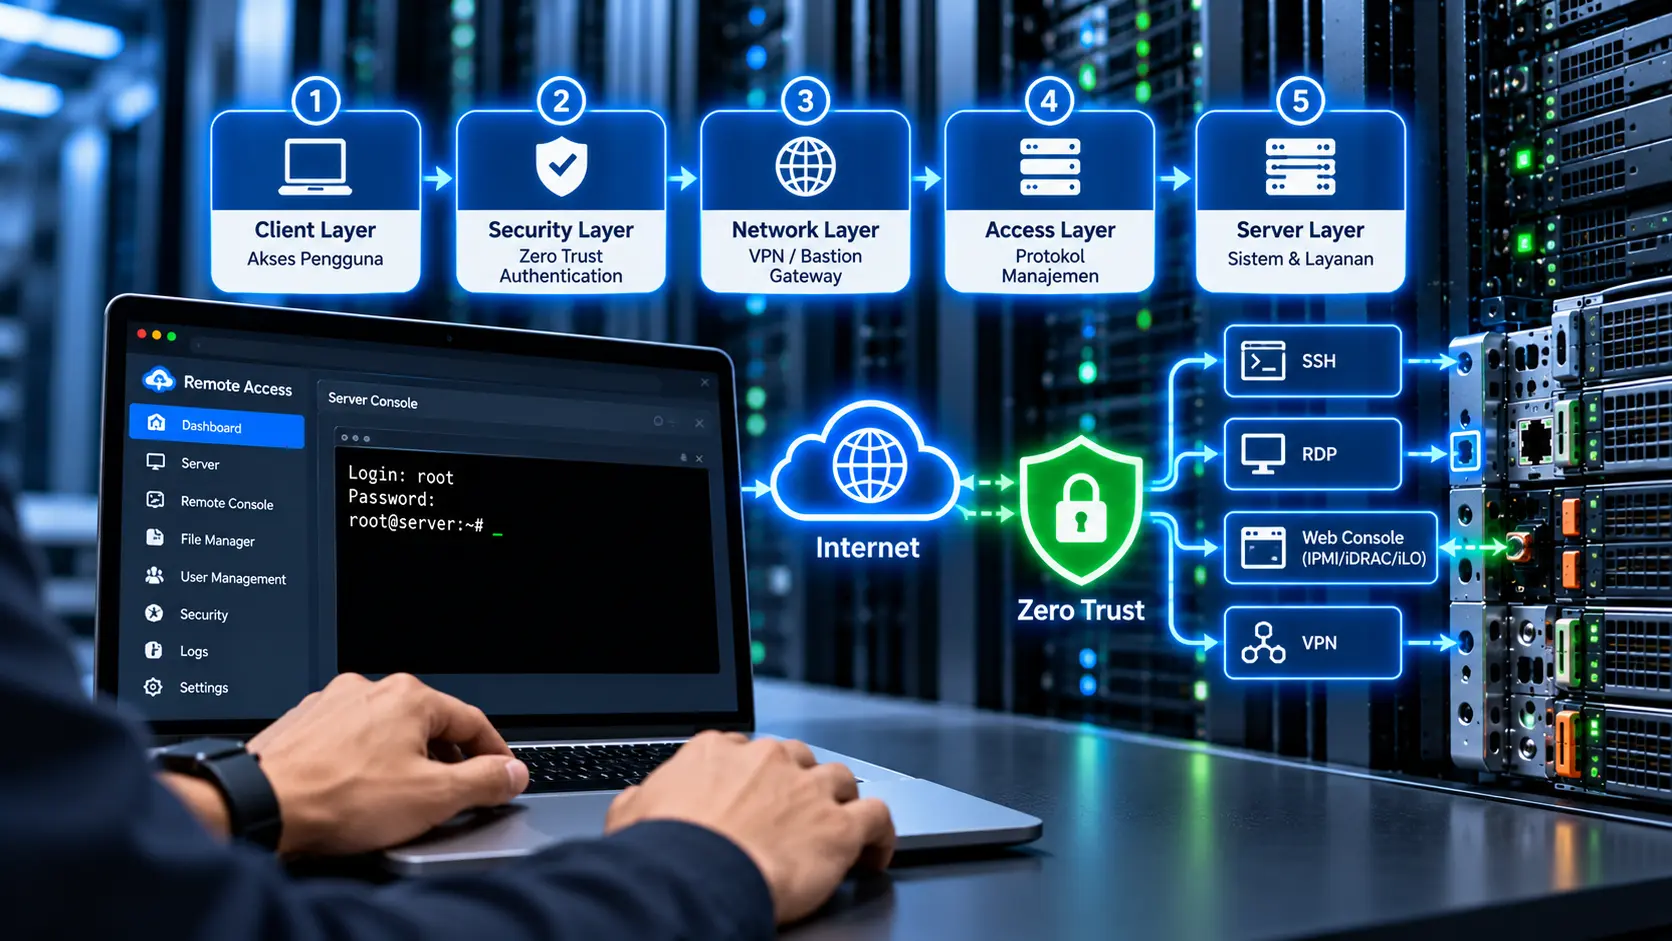
Arsitektur Lima Lapisan Akses Server Jarak Jauh (5-Tier Remote Access Architecture)
Dalam rekayasa sistem enterprise, metode akses jarak jauh diklasifikasikan ke dalam lima tingkatan arsitektur bertingkat, mulai dari lapisan perangkat keras fisik paling rendah (hardware-level bare-metal) hingga lapisan aplikasi perangkat lunak tingkat tinggi:
Tingkat 1: Akses Perangkat Keras Luar Pita (Hardware Out-of-Band / OOB Management)
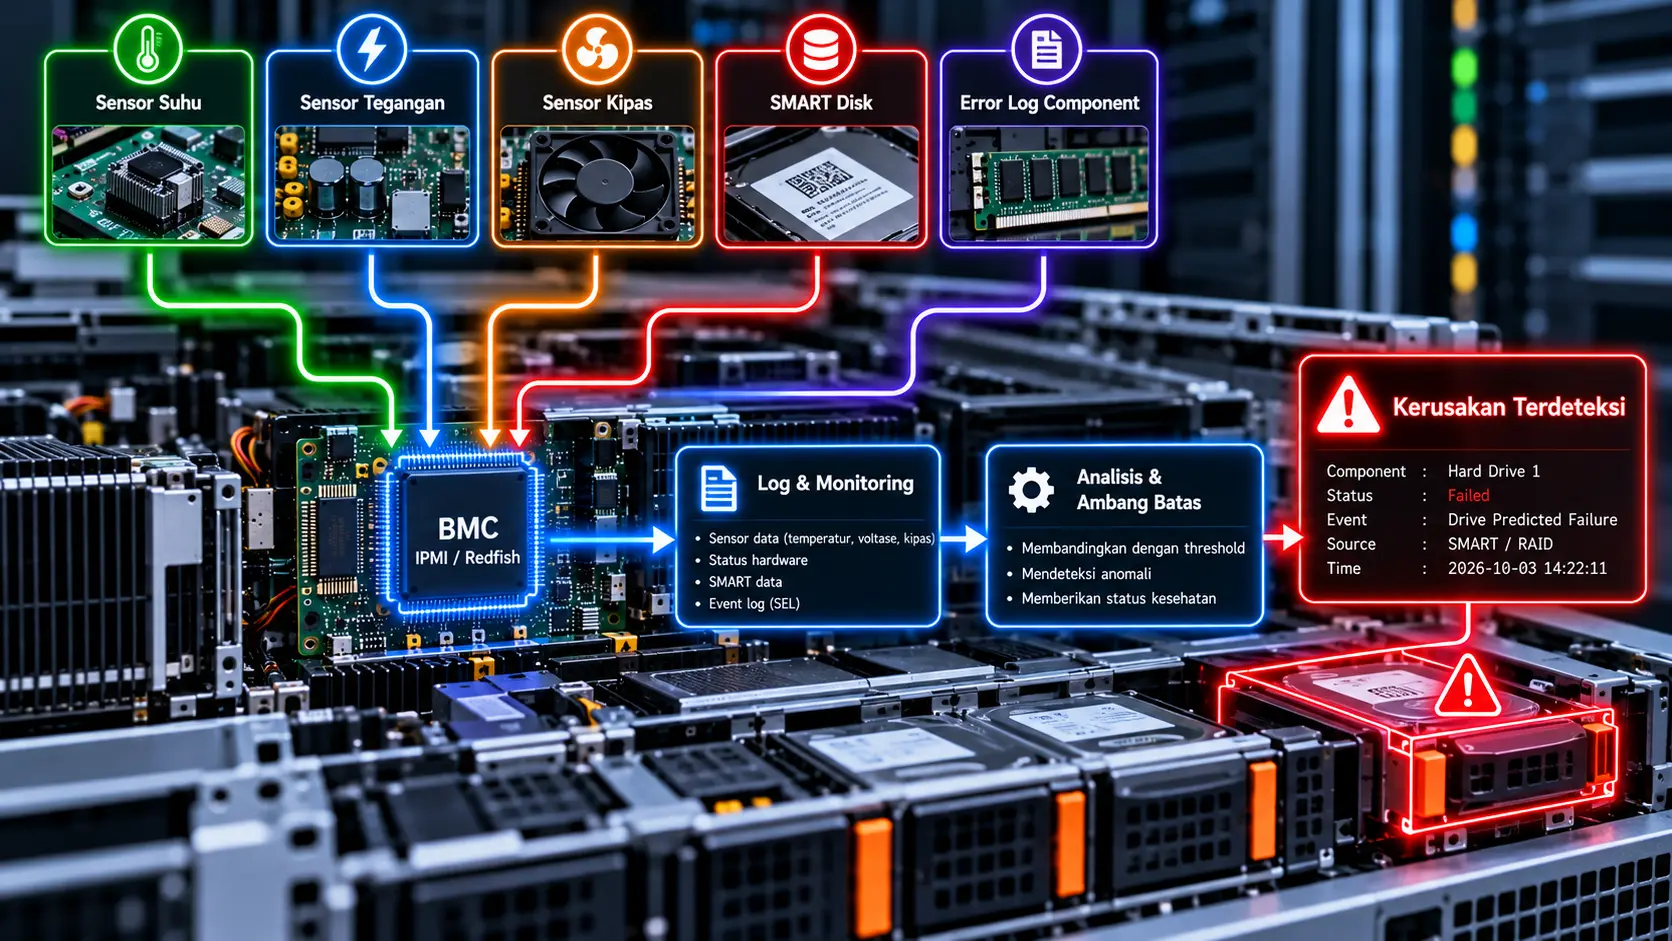
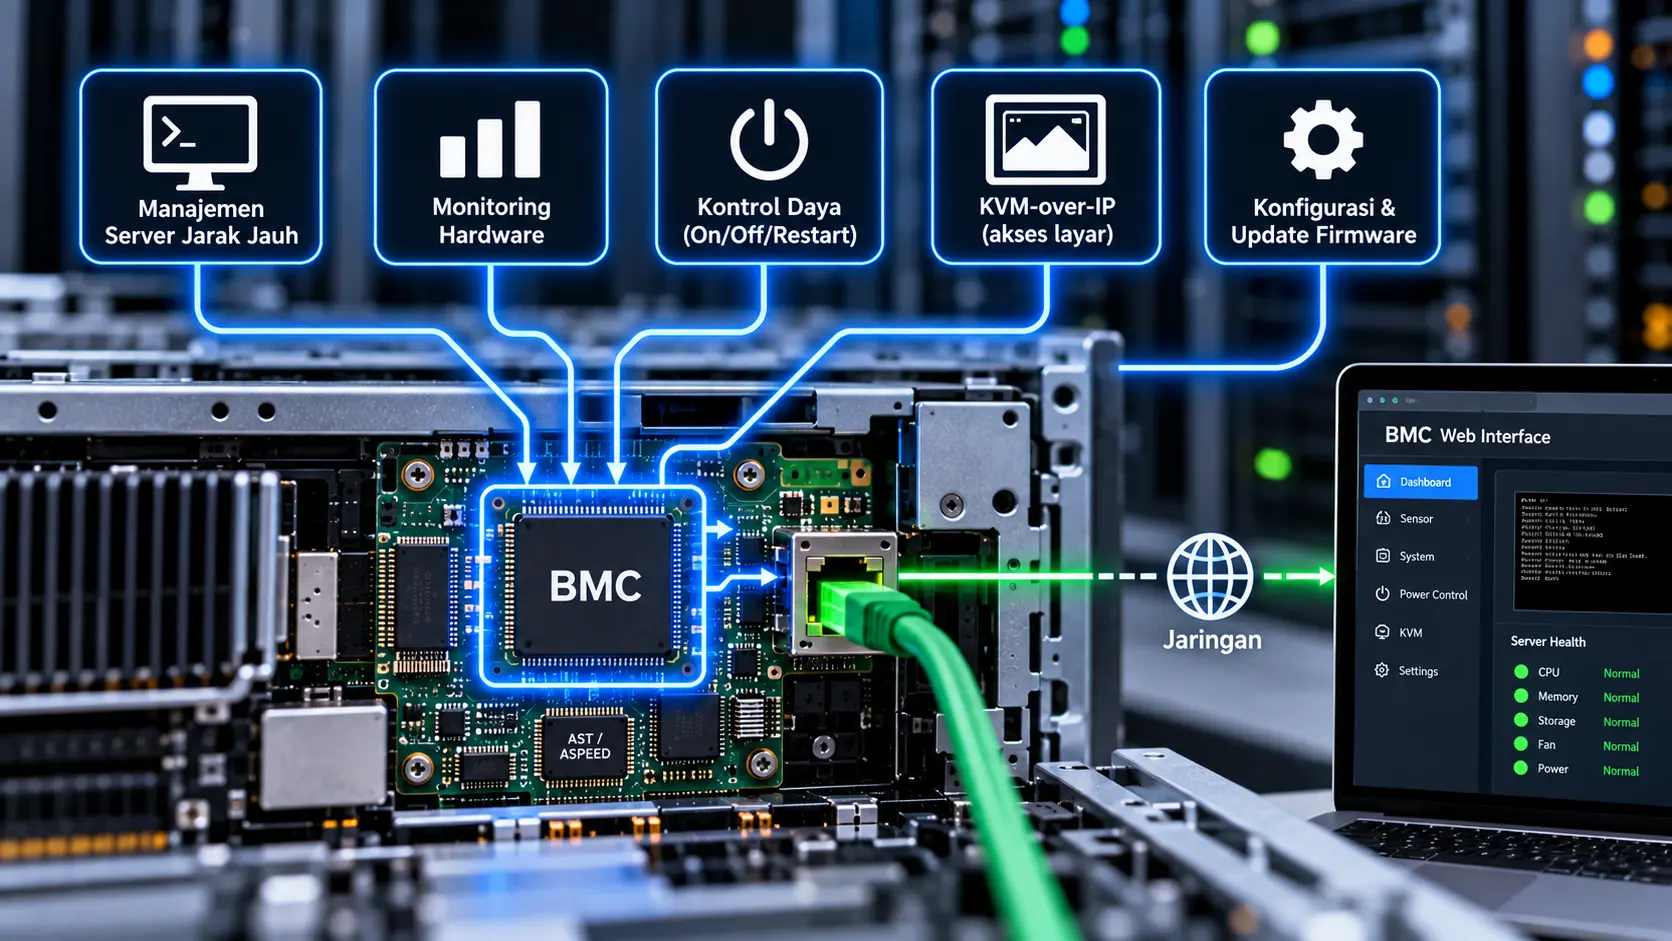
Lapisan ini adalah kasta tertinggi dan paling andal dalam hierarki manajemen jarak jauh, beroperasi di luar pita (Out-of-Band / OOB) tanpa bergantung pada sistem operasi host. Akses ini ditenagai oleh mikrokontroler mandiri Baseboard Management Controller (BMC) yang tertanam pada motherboard server (seperti HPE iLO, Dell iDRAC, Lenovo XClarity, atau Supermicro IPMI). Mikrokontroler ini memiliki port jaringan Ethernet terpisah, ditenagai oleh daya siaga abadi (standby power 5VSB), serta menjalankan sistem operasi Linux tertanam independen.
Melalui antarmuka web GUI berbasis HTTPS atau baris perintah SSH/Redfish pada port manajemen OOB, administrator dapat melakukan hal-hal yang mustahil dilakukan oleh perangkat lunak biasa: menyalakan server yang sedang mati total (cold power on), melakukan restart paksa perangkat keras saat sistem operasi freeze total, mengakses konsol virtual grafis HTML5 (KVM-over-IP) untuk mengonfigurasi BIOS/UEFI dan kartu controller hardware RAID, memantau telemetri suhu dan kipas, hingga memasang berkas ISO sistem operasi dari laptop lokal melalui Virtual Media untuk melakukan instalasi ulang bare-metal.
Tingkat 2: Akses Terminal Baris Perintah Aman (Secure Shell / SSH Protocol)
Lapisan kedua adalah metode akses standar industri paling populer untuk pengelolaan peladen berbasis sistem operasi Linux dan UNIX, yaitu Secure Shell (SSH) yang beroperasi pada port standar TCP 22. Berbeda dari protokol Telnet lama yang mengirimkan data dalam bentuk teks polos (cleartext), protokol SSH (khususnya SSH-2 / RFC 4253) mengimplementasikan kriptografi kunci publik asimetris tingkat tinggi (seperti algoritma Ed25519 atau RSA 4096-bit) untuk proses autentikasi, serta enkripsi simetris (ChaCha20-Poly1305 atau AES-GCM-256) untuk melindungi seluruh pertukaran sesi data dari penyadapan jaringan.
Akses SSH memiliki keunggulan performa yang luar biasa: konsumsi bandwidth yang sangat hemat (kurang dari beberapa kilobyte per detik), latensi respon yang instan, serta integrasi tanpa batas dengan utilitas baris perintah sistem operasi. Melalui sesi terminal SSH, administrator sistem dapat mengeksekusi perintah shell, mengelola layanan sistem (systemd), mengonfigurasi berkas teks sistem operasi, memantau utilisasi sumber daya secara live menggunakan htop atau iotop, memindahkan berkas secara terenkripsi via SCP/SFTP, serta mengotomatisasi konfigurasi ribuan server secara simultan menggunakan alat manajemen konfigurasi seperti Ansible.
Tingkat 3: Akses Antarmuka Desktop Grafis Jarak Jauh (Remote Desktop / RDP & VNC)
Lapisan ketiga dirancang khusus untuk mengendalikan server yang menjalankan sistem operasi berbasis antarmuka grafis (Graphical User Interface / GUI), terutama Microsoft Windows Server:
– Remote Desktop Protocol (RDP): Protokol proprietary milik Microsoft yang beroperasi pada port default TCP 3389. RDP bukan sekadar mengirimkan gambar piksel layar mentah, melainkan mentransmisikan instruksi rendering grafis antarmuka tingkat tinggi (GDI rendering commands) secara terkompresi. RDP mendukung pemetaan clipboard bersama, audio dua arah, penerusan port USB lokal, serta pengalihan printer fisik, memberikan pengalaman kendali desktop Windows Server yang sangat mulus dan kaya fitur.
– Virtual Network Computing (VNC) dan X2Go: Solusi alternatif berbasis protokol RFB (Remote Framebuffer) yang populer di lingkungan desktop Linux (seperti lingkungan desktop GNOME atau XFCE). Berbeda dari RDP, VNC mentransmisikan blok piksel gambar raster yang dikompresi, menjadikannya kompatibel lintas sistem operasi namun menuntut bandwidth jaringan yang sedikit lebih besar.
Tingkat 4: Terowongan Jaringan Privat Virtual (Virtual Private Network / VPN Tunneling)
Lapisan keempat bukanlah alat kontrol langsung, melainkan jalan tol terenkripsi yang memungkinkan administrator menghubungkan komputer kerjanya dari luar kantor menuju ke dalam subnet privat pusat data seolah-olah komputer kerja tersebut tercolok langsung ke switch jaringan lokal server. Protokol VPN enterprise modern mencakup IPsec / IKEv2, OpenVPN berbasis SSL/TLS, serta protokol generasi terbaru WireGuard yang berbasis kriptografi modern Noise Protocol Framework berkecepatan tinggi.
VPN bertindak sebagai lapisan pelindung perimeter pertama: seluruh port sensitif server (seperti port SSH 22, RDP 3389, dan port manajemen iLO/IPMI) mutlak disembunyikan di balik alamat IP privat lokal (seperti subnet 10.x.x.x atau 192.168.x.x). Administrator yang berada di rumah atau di perjalanan dinas wajib mengaktifkan terowongan VPN terenkripsi terlebih dahulu untuk dapat mencapai alamat IP server internal, mengeliminasi paparan port server secara langsung ke ancaman pemindaian peretas di internet publik.
Tingkat 5: Arsitektur Server Lompatan Terisolasi (Bastion Jump Host)
Lapisan kelima adalah arsitektur keamanan tingkat lanjut yang memisahkan komputer administrator dari server produksi kritikal melalui server perantara khusus yang disebut Bastion Host atau Jump Server. Dalam arsitektur ini, tidak ada satu pun komputer kerja pengguna yang diizinkan melakukan koneksi SSH atau RDP langsung ke server basis data produksi, meskipun telah terhubung melalui VPN.
Seluruh koneksi wajib singgah dan diautentikasi terlebih dahulu pada Bastion Host yang diperkeras (hardened server). Bastion Host menerapkan verifikasi identitas multi-faktor (MFA), memverifikasi sertifikat digital sesi, serta merekam seluruh pengetikan perintah baris perintah dan rekaman video sesi desktop ke dalam log audit forensik yang tidak dapat diubah (immutable session recording) untuk memenuhi kepatuhan standar regulasi keamanan perbankan (seperti ISO 27001 dan PCI-DSS).
Baca Juga: Bagaimana Cara Kerja IPMI: Daya Siaga 5VSB hingga Protokol RMCP+
Analisis Matriks Pemilihan: Kapan Menggunakan Jalur yang Tepat?
Untuk memaksimalkan efisiensi penanganan insiden, tim operasional teknologi informasi harus menerapkan aturan matriks pemilihan jalur akses yang disiplin berdasarkan kondisi objektif server:
Skenario A: Pemeliharaan Rutin Aplikasi dan Administrasi Sistem Harian
– Jalur Utama: Gunakan SSH (untuk Linux Server) atau RDP (untuk Windows Server) melalui koneksi VPN terenkripsi.
– Alasan Teknis: Menawarkan responsivitas tertinggi, konsumsi bandwidth terhemat, serta terintegrasi langsung dengan ekosistem file sistem dan layanan aplikasi yang sedang berjalan tanpa membebani antarmuka perangkat keras.
Skenario B: Server Mengalami Kegagalan Sistemik, Crash, atau Freeze Total
– Jalur Utama: Alihkan seketika ke antarmuka Hardware Out-of-Band (HPE iLO, Dell iDRAC, atau IPMI KVM-over-IP).
– Alasan Teknis: Karena sistem operasi telah membeku total (kernel panic / BSOD), koneksi SSH dan RDP otomatis mati. Jalur OOB yang berjalan di atas cip BMC mandiri adalah satu-satunya instrumen yang memungkinkan Anda melihat pesan error crash dump pada konsol virtual dan mengeksekusi restart paksa (Power Cycle) sasis.
Skenario C: Konfigurasi Perangkat Keras Awal dan Instalasi Sistem Operasi Baru (Bare-Metal)
– Jalur Utama: Gunakan Konsol Virtual HTML5 dan fitur Virtual Media pada iLO atau iDRAC.
– Alasan Teknis: Pada server bare-metal yang baru keluar dari kardus, belum ada sistem operasi dan belum ada driver kartu jaringan yang terpasang. Jalur OOB memungkinkan Anda masuk ke pengaturan BIOS/UEFI, mengonfigurasi partisi hardware RAID, dan memasang berkas ISO sistem operasi secara virtual melintasi jaringan.
Protokol Pengerasan Keamanan Wajib (Hardening Best Practices)
Membuka pintu akses jarak jauh ke server enterprise sama dengan mengundang potensi serangan siber jika tidak dibentengi dengan protokol keamanan yang ketat. Penyerang siber secara konstan memindai internet untuk mencari port SSH dan RDP terbuka guna meluncurkan serangan tebakan kata sandi (brute-force attacks) dan penyebaran ransomware. Terapkan protokol pertahanan berlapis (defense-in-depth) berstandar Zero Trust berikut:
1. Nonaktifkan Autentikasi Kata Sandi, Terapkan Kunci Publik Kriptografis (SSH Keys Only)
Pada konfigurasi server SSH Linux (/etc/ssh/sshd_config), ubah parameter PasswordAuthentication menjadi no secara mutlak. Seluruh akses login wajib menggunakan pasangan kunci kriptografis asimetris Ed25519 (256-bit elliptic curve) atau RSA minimal 4096-bit yang dilindungi oleh frasa sandi (passphrase). Kunci kriptografis memiliki kombinasi entropi matematis yang mustahil ditembus oleh serangan brute-force kamus kata sandi konvensional.
2. Nonaktifkan Akses Login Langsung Pengguna Root
Pengguna ‘root’ atau ‘Administrator’ adalah target tebakan nomor satu bagi peretas. Nonaktifkan parameter PermitRootLogin pada konfigurasi SSH. Setiap administrator diwajibkan login menggunakan akun pengguna personal dengan hak akses biasa, lalu menggunakan mekanisme eskalasi wewenang sementara (seperti perintah sudo pada Linux) yang mengharuskan memasukkan kata sandi personal dan dicatat dalam log audit sistem.
3. Ubah Port Standar dan Pasang Sistem Pertahanan Intrusi (Fail2ban)
Mengubah port standar SSH (dari port 22 ke port acak di atas 1024, misalnya port 22822) dan port RDP (dari port 3389) adalah langkah higienitas keamanan dasar yang terbukti mampu memangkas lebih dari 95% volume pemindaian bot otomatis di internet. Selain itu, pasang perangkat lunak pendeteksi intrusi otomatis seperti Fail2ban pada server Linux. Fail2ban secara aktif memindai log autentikasi sistem; jika terdeteksi sebuah alamat IP melakukan percobaan login gagal sebanyak tiga kali berturut-turut, Fail2ban akan secara otomatis memerintahkan firewall iptables/nftables untuk memblokir alamat IP penyerang tersebut selama 24 jam penuh.
4. Terapkan Verifikasi Identitas Multi-Faktor (MFA / 2FA)
Di era ancaman pencurian kredensial modern, kata sandi tunggal tidak lagi memadai. Terapkan verifikasi multi-faktor (MFA) berbasis protokol Time-Based One-Time Password (TOTP) seperti Google Authenticator, Duo Security, atau kunci keamanan fisik FIDO2/WebAuthn (seperti YubiKey) pada seluruh pintu masuk akses jarak jauh: mulai dari login VPN, login Bastion Host, hingga sesi konsol iLO/iDRAC.
5. Batasi Akses IP Sumber Melalui Firewall (IP Whitelisting)
Konfigurasikan aturan firewall jaringan (firewall appliance atau security group cloud) dengan prinsip penolakan mutlak secara default (Deny All Inbound by Default). Buka port akses SSH, RDP, dan VPN hanya untuk blok alamat IP statis resmi yang telah terdaftar dari kantor pusat perusahaan (IP Whitelisting), mencegah sembarang komputer asing di internet dapat menjangkau port login server Anda.
Kesimpulan
Kemampuan mengakses peladen dari jarak jauh (remote server access) adalah pilar penyangga utama yang memungkinkan infrastruktur komputasi global beroperasi dengan efisiensi masif, ketersediaan tinggi, dan responsivitas tanggap darurat yang cepat. Namun, penguasaan atas teknologi ini menuntut pemahaman mendalam mengenai hierarki lima lapisan akses: mulai dari kedaulatan perangkat keras bare-metal pada jalur Out-of-Band BMC (iLO/iDRAC), efisiensi baris perintah terminal SSH, kekayaan antarmuka grafis desktop RDP, hingga perlindungan perimeter terowongan VPN terenkripsi dan Bastion Jump Host.
Dengan menerapkan pemisahan tugas yang presisi antara jalur operasional harian dan jalur darurat perangkat keras, serta membentengi seluruh gerbang akses menggunakan arsitektur keamanan Zero Trust (kunci kriptografis asimetris, otentikasi multi-faktor MFA, dan segmentasi subnet privat), tim teknologi informasi enterprise Anda akan selalu mampu mengelola seluruh armada server dengan keandalan maksimal, kecepatan penanganan tanpa henti, dan ketahanan siber yang tak tergoyahkan di segala situasi operasional.