Dalam dunia arsitektur pusat data (data center) dan pengelolaan infrastruktur komputasi berskala besar, efisiensi operasional sangat bergantung pada kemampuan tim teknisi untuk mengawasi, mendiagnosis, dan mengendalikan ratusan hingga ribuan unit peladen (server) tanpa harus hadir secara fisik di depan rak perangkat keras. Menjalankan operasional server modern dengan mengharuskan administrator mendatangi ruang server dingin setiap kali sebuah mesin mengalami freeze atau membutuhkan pemantauan suhu prosesor adalah pendekatan kuno yang sangat mahal dan lamban. Di era komputasi awan dan virtualisasi berdensitas tinggi saat ini, standar industri terbuka yang menjadi tulang punggung pengelolaan perangkat keras jarak jauh adalah Intelligent Platform Management Interface, atau yang secara universal disingkat sebagai IPMI.
Dikembangkan pertama kali pada akhir dekade 1990-an oleh konsorsium raksasa teknologi yang dipimpin oleh Intel bersama Hewlett-Packard, Dell, dan NEC, IPMI dirancang sebagai seperangkat spesifikasi antarmuka terstandarisasi yang mendefinisikan bagaimana subsistem komputer server berkomunikasi dan mengelola dirinya sendiri secara otonom. IPMI beroperasi sepenuhnya di luar pita (Out-of-Band / OOB Management), terisolasi total dari sistem operasi utama, prosesor utama (CPU), dan memori sistem. Pemahaman yang komprehensif mengenai fungsi-fungsi kritis IPMI—mulai dari pemantauan telemetri sensor secara granular, kontrol siklus daya sasis, pencatatan log peristiwa non-volatil, hingga otomasi mitigasi kegagalan sistem—adalah kompetensi wajib bagi setiap insinyur sistem dan manajer infrastruktur teknologi informasi enterprise.
Arsitektur Pengendali Inti: Peran Baseboard Management Controller (BMC)
Sebelum membedah deretan fungsi spesifiknya, kita harus memahami organ pelaksana yang mengeksekusi seluruh instruksi IPMI di atas papan induk server, yaitu Baseboard Management Controller (BMC):
Mikrokontroler Otonom Berspesifikasi Industri
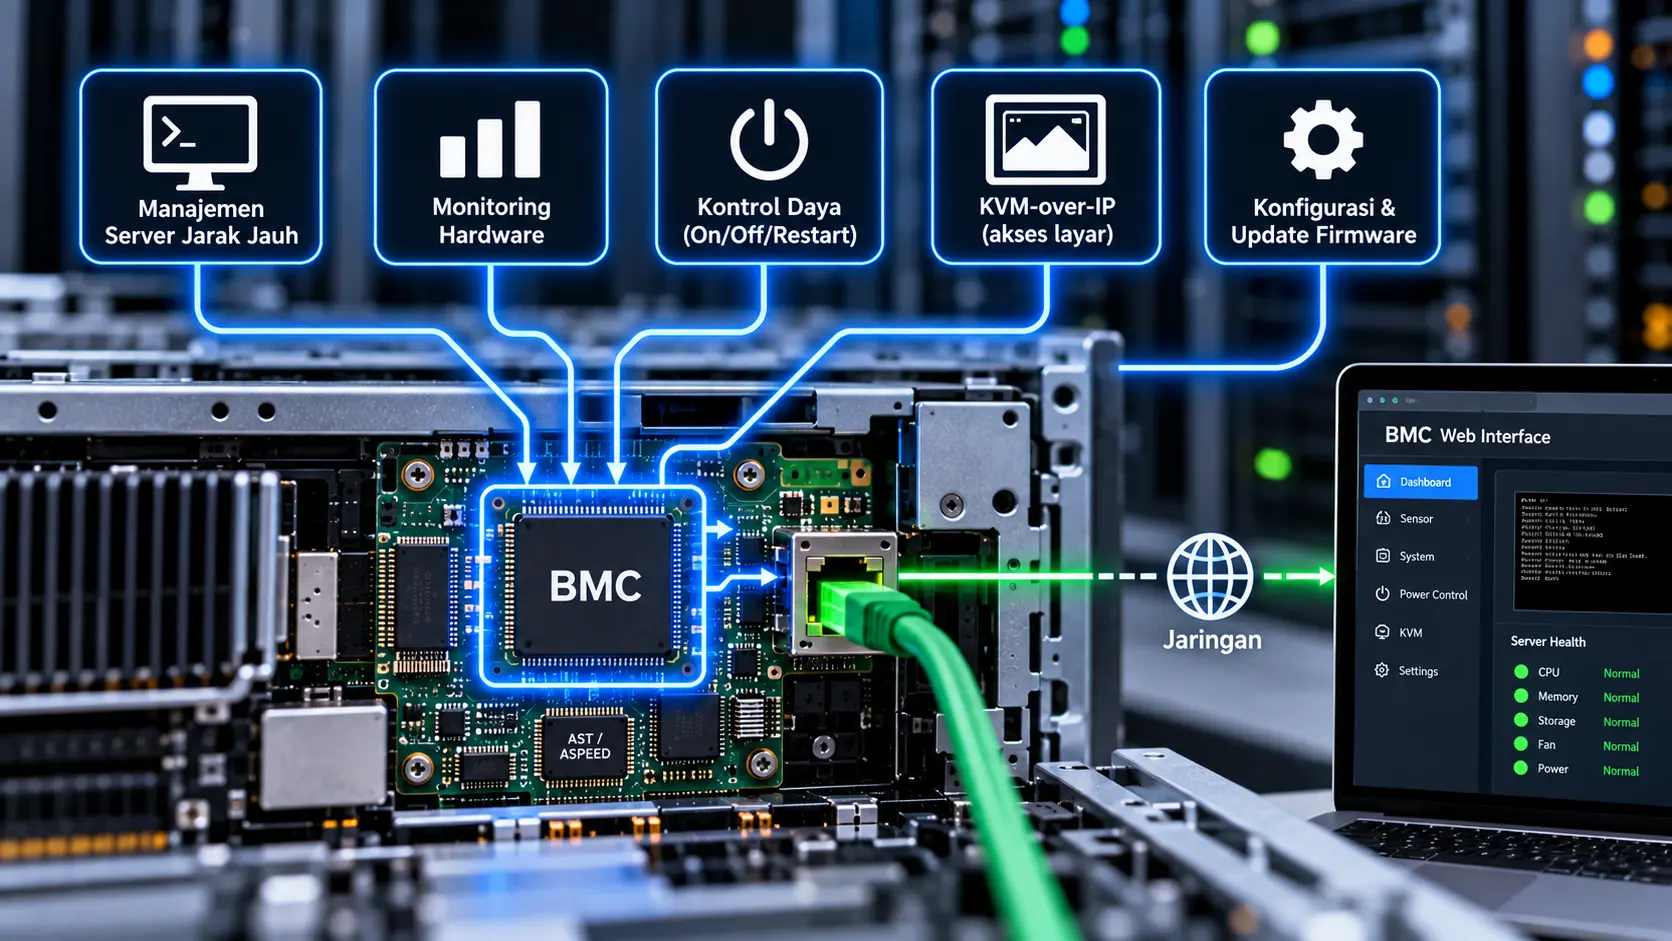
Baseboard Management Controller (BMC) adalah sebuah prosesor mikro System-on-Chip (SoC) khusus—seperti cip silikon ASPEED seri AST2500 atau AST2600 yang mendominasi industri server global—yang tertanam secara permanen pada motherboard server. Cip BMC ini memiliki arsitektur komputasi mandiri: ditenagai oleh inti prosesor ARM berkecepatan tinggi, dilengkapi memori RAM fisik terdedikasi (biasanya 512 MB hingga 1 GB DDR4), memori penyimpanan flash internal (eMMC atau SPI Flash) untuk menampung sistem operasi Linux tertanam (embedded Linux OS), serta pengendali jaringan terpisah.
BMC terhubung ke berbagai bus komunikasi internal di seluruh motherboard server, termasuk Intelligent Platform Management Bus (IPMB), System Management Bus (SMBus), antarmuka I2C (Inter-Integrated Circuit), serta bus PCIe sideband. Arsitektur bus internal ini memungkinkan BMC berkomunikasi secara langsung ke sensor-sensor mikro di prosesor, modul memori RAM, kartu ekspansi, backplane hard disk, dan modul catu daya tanpa memerlukan intervensi perangkat lunak sistem operasi utama sama sekali.
Daya Siaga Abadi (Standby Power 5VSB) untuk Manajemen Out-of-Band Murni
Kunci keandalan operasional BMC adalah pasokan daya listrik siaga (5VSB / Auxiliary Standby Power Rail). Ketika sebuah server dimatikan melalui perintah ‘Shut Down’ atau ditekan tombol power-nya, aliran listrik berdaya tinggi menuju prosesor utama, kipas pendingin, dan drive penyimpanan akan terputus. Namun, sirkuit daya siaga tetap mengalirkan arus listrik bertegangan rendah secara konstan ke cip BMC selama kabel daya catu daya (PSU) masih tertancap ke stopkontak.
Kondisi daya siaga ini menjadikan BMC selalu hidup, terjaga, dan responsif mendengarkan paket data jaringan pada port manajemen. Administrator dapat menghubungi BMC melalui jaringan, memeriksa kondisi kesehatan komponen internal, dan mengirimkan instruksi daya ke motherboard untuk menyalakan kembali server dari keadaan mati total (bare-metal cold start). Inilah esensi sejati dari arsitektur Out-of-Band (OOB) management yang menjadi fondasi operasional seluruh pusat data modern di dunia.
Deretan Fungsi Kritis IPMI pada Server Enterprise
Spesifikasi IPMI (khususnya IPMI v2.0 yang paling banyak diadopsi di industri) menyediakan spektrum fungsionalitas yang sangat luas untuk menjaga integritas dan ketersediaan tinggi (high availability) sistem komputasi:
1. Pemantauan Telemetri Kesehatan Perangkat Keras (Sensor Data Records / SDR)
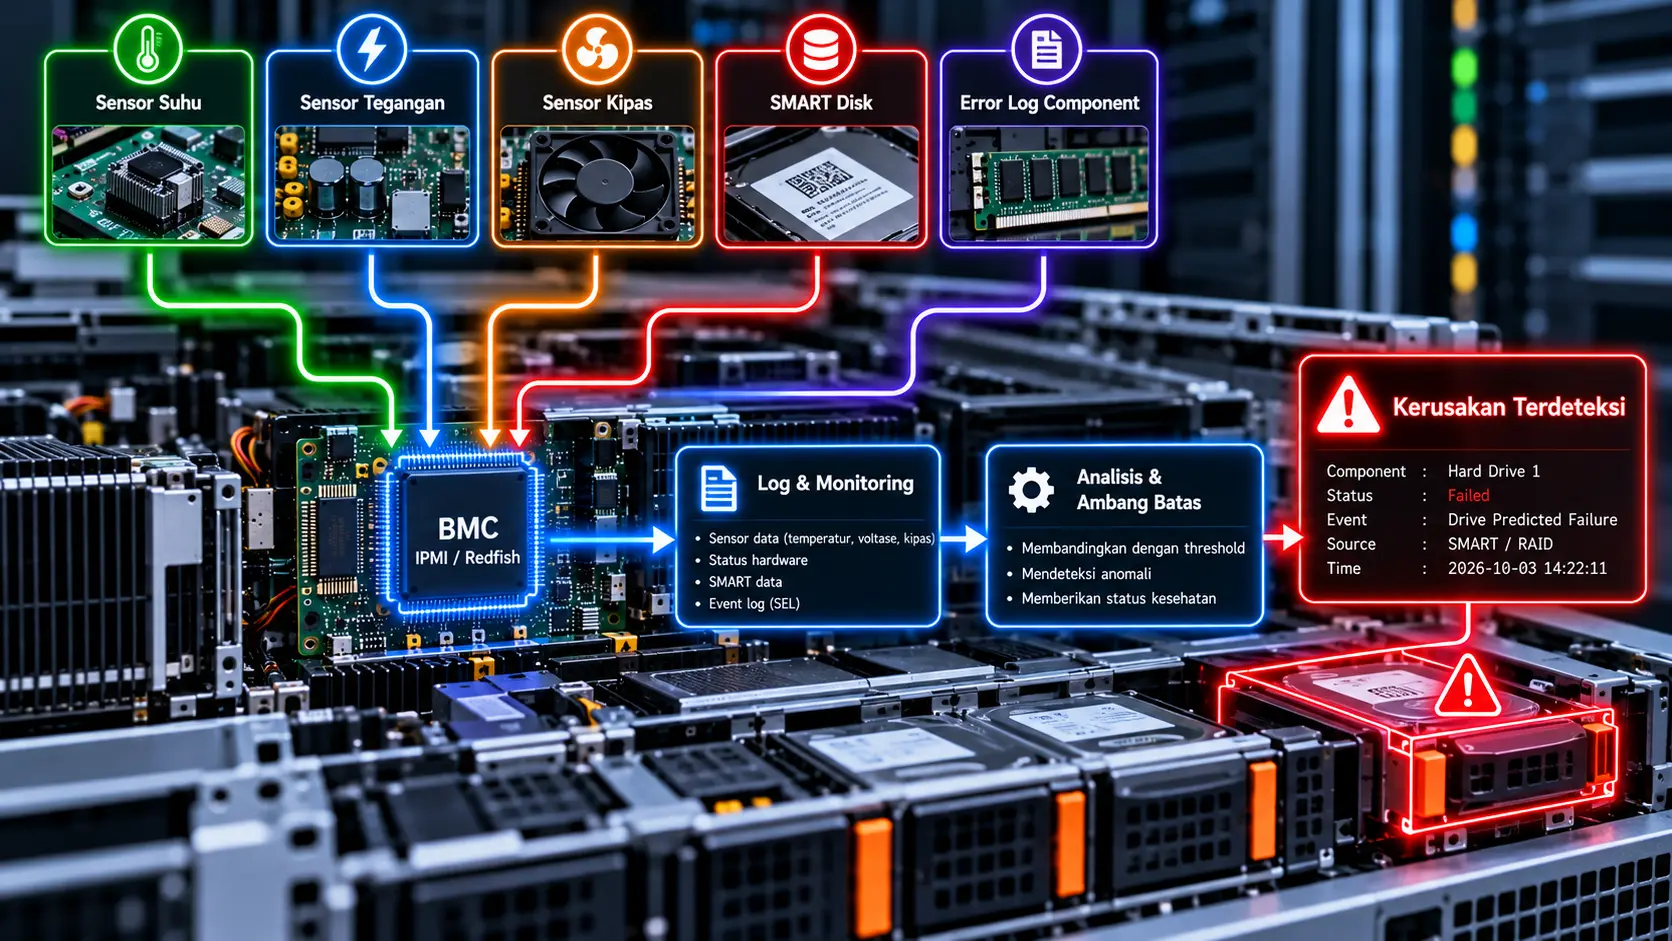
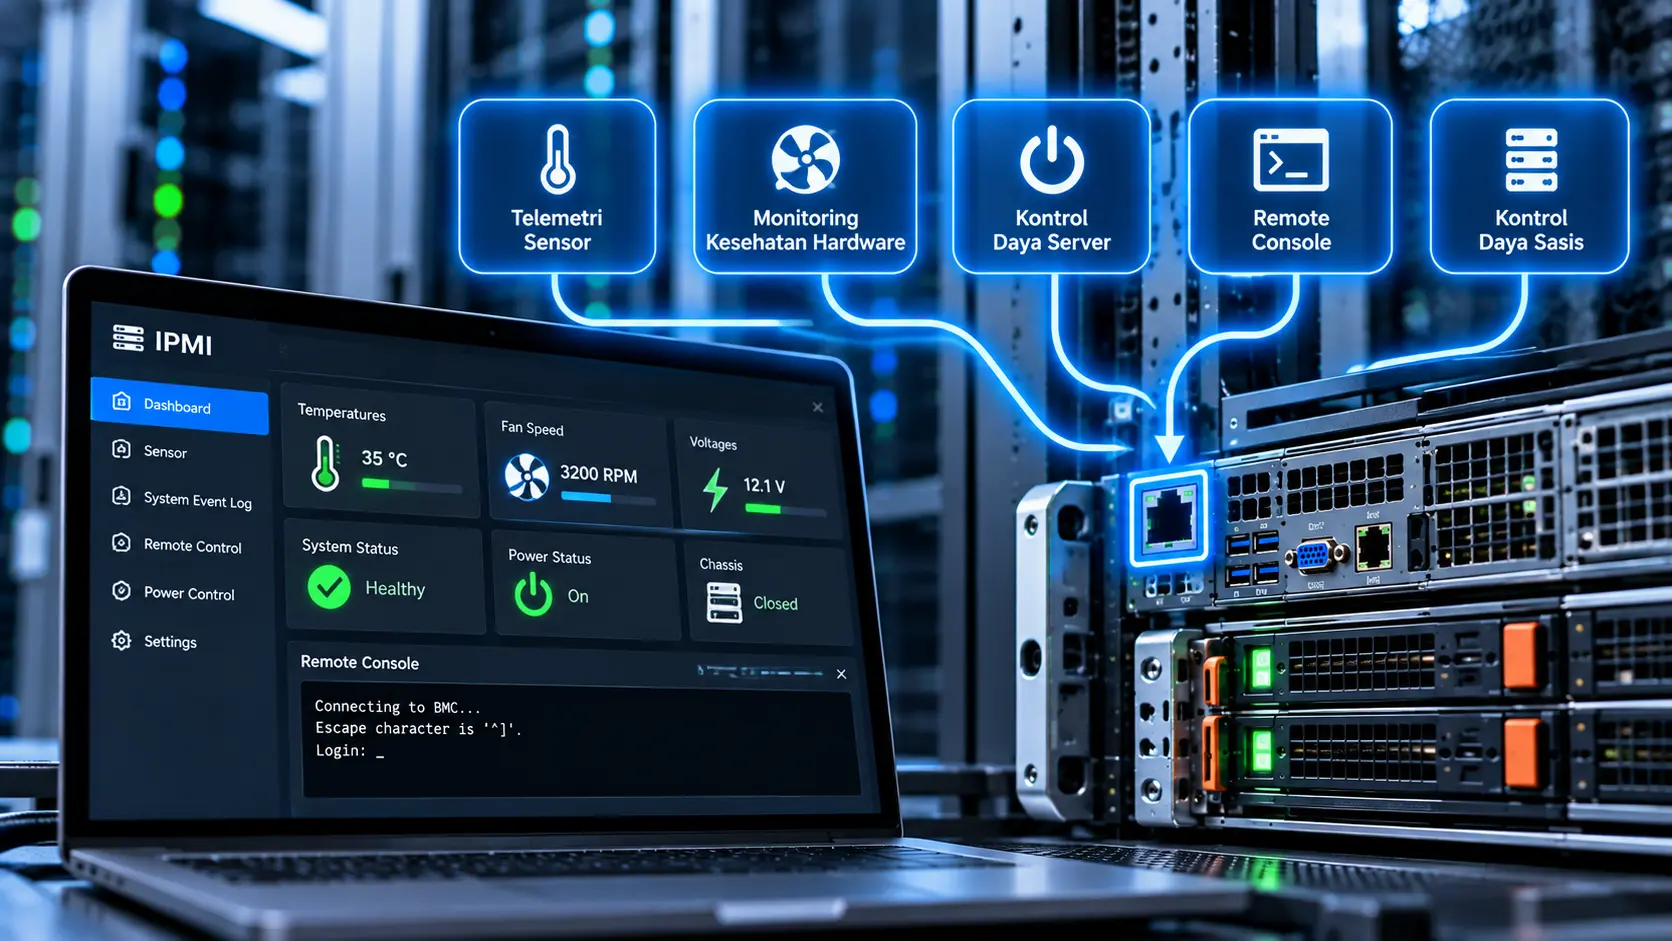
Fungsi paling mendasar dan esensial dari IPMI adalah pemantauan parameter fisik perangkat keras secara real-time dan berkelanjutan. Cip BMC secara terus-menerus menginterogasi Sensor Data Records (SDR) yang terhubung ke puluhan hingga ratusan sensor mikro analog dan digital yang tersebar di titik-titik kritis sasis server:
– Profil Termal Suhu: Membaca sensor suhu internal inti prosesor (CPU Core Temp via DTS), sensor suhu modul memori DIMM, sensor suhu chipset kontroler (PCH), sensor suhu kartu grafis akselerator GPU, serta sensor suhu udara masuk (inlet ambient) dan suhu udara keluar (exhaust) sasis server.
– Regulasi Tegangan Listrik (Voltage Rails): Memantau stabilitas tegangan listrik dari modul catu daya (PSU) pada jalur kritis +12V, +5V, +3.3V, serta tegangan inti prosesor (Vcore) untuk mendeteksi penurunan tegangan (undervoltage) atau lonjakan tegangan (overvoltage) yang berpotensi merusak silikon mikroprosesor.
– Tachometer Kipas Pendingin: Memantau kecepatan putaran kipas sasis dalam satuan Revolutions Per Minute (RPM). Jika bantalan kipas mulai aus atau kipas macet tertutup debu, IPMI akan mendeteksi penurunan RPM di bawah ambang batas aman dan secara otomatis menyesuaikan kecepatan kipas redundan lainnya untuk mencegah terjadinya panas berlebih (thermal runaway).
– Status Catu Daya Redundan (Power Supply Redundancy): Memantau status operasional modul catu daya ganda (dual-PSU). Jika salah satu kabel listrik PLN padam atau modul PSU meledak, IPMI akan langsung melaporkan hilangnya redundansi daya (Power Supply Redundancy Lost) ke sistem pengawasan.
2. Kontrol Siklus Daya Jarak Jauh (Remote Chassis Power Control)
IPMI memiliki kendali fisik langsung terhadap sirkuit kontrol daya sasis (Chassis Power Control Circuitry). Melalui perintah IPMI standar, administrator dapat mengeksekusi berbagai skenario manajemen daya dari jarak ribuan kilometer:
– Power On: Menyalakan server dari keadaan mati total (cold boot).
– Power Off (Graceful Soft Shutdown): Mengirimkan sinyal interupsi ACPI (Advanced Configuration and Power Interface) ke kernel sistem operasi utama untuk memulai prosedur pematian sistem secara tertib, menutup database, dan melepas partisi penyimpanan sebelum daya listrik diputus.
– Power Off (Forced Hard Power Down): Memutus pasokan daya listrik ke motherboard secara seketika layaknya mencabut kabel daya fisik, sangat krusial ketika sistem operasi membeku total (hard freeze) dan menolak perintah shutdown normal.
– Power Cycle: Mematikan pasokan daya listrik selama beberapa detik, lalu menyalakannya kembali secara otomatis untuk melakukan reboot dingin perangkat keras.
– NMI Generation (Non-Maskable Interrupt): Mengirimkan sinyal NMI perangkat keras ke prosesor utama untuk memaksa sistem operasi yang membeku menghasilkan berkas rekaman memori crash (memory dump / kernel dump BSOD) untuk keperluan analisis forensik penyebab kegagalan.
3. Pencatatan Peristiwa Sistem Mandiri (System Event Log / SEL)
IPMI mengelola media penyimpanan memori non-volatil mandiri (biasanya berupa chip NVRAM atau flash terdedikasi) yang disebut System Event Log (SEL). Setiap kejadian fisik atau kegagalan perangkat keras sekecil apa pun akan dicatat ke dalam SEL lengkap dengan stempel waktu presisi (microsecond timestamp), tingkat keparahan (severity level: Informational, Warning, Critical), serta identitas komponen sensor yang terpengaruh.
Catatan yang terekam dalam SEL mencakup: galat bit memori yang berhasil dikoreksi oleh algoritma ECC (Single-bit Correctable ECC Error), galat memori fatal tak terkoreksi (Multi-bit Uncorrectable ECC Error), indikasi terbukanya penutup sasis server (chassis intrusion detection), kegagalan slot bus PCIe, kegagalan drive penyimpanan pada controller SAS/SATA, hingga insiden thermal trip di mana prosesor terpaksa dimatikan otomatis akibat panas ekstrem. Karena SEL tersimpan secara independen di memori BMC, seluruh riwayat peristiwa ini tidak akan pernah hilang meskipun sistem operasi diinstal ulang dari awal atau seluruh hard disk diformat bersih.
4. Serial Over LAN (SOL) dan Remote Console Teks
Fungsi Serial Over LAN (SOL) adalah teknologi cerdas yang mengalihkan (redirect) seluruh lalu lintas port serial UART perangkat keras server menjadi paket data jaringan berbasis protokol UDP/IP. Melalui SOL, administrator dapat membuka sesi terminal baris perintah (CLI) melalui koneksi SSH terenkripsi langsung ke antarmuka BIOS/UEFI dan konsol teks sistem operasi Linux.
Fitur SOL sangat berharga dalam arsitektur pusat data hyperscale karena memungkinkan pemantauan pesan booting kernel Linux (dmesg console), eksekusi perintah rescue mode, konfigurasi bootloader GRUB, dan navigasi konfigurasi jaringan tanpa memerlukan transmisi grafis video yang boros bandwidth jaringan.
5. Otomasi Penyaringan Peristiwa dan Pengiriman Peringatan (Platform Event Filtering / PEF)
IPMI tidak hanya bersifat pasif mencatat kejadian, melainkan memiliki mesin otomasi cerdas yang disebut Platform Event Filtering (PEF). Administrator dapat mengonfigurasi aturan tindakan otomatis (action rules) yang akan dieksekusi oleh BMC seketika saat terjadi kondisi kritis tertentu tanpa perlu menunggu perintah manusia:
– Pematian Darurat Terjadwal: Menginstruksikan server untuk otomatis mati seketika jika suhu CPU melampaui 95 derajat Celsius selama lebih dari 30 detik guna mencegah kerusakan fisik lelehnya soket silikon.
– Pengiriman SNMP Traps dan Alert Email: Mengirimkan paket peringatan darurat berbasis protokol Simple Network Management Protocol (SNMP Trap) atau surel SMTP langsung ke ponsel administrator dan sistem monitoring terpusat (seperti Zabbix, PRTG, Nagios, atau Datadog) begitu terdeteksi kegagalan kipas atau redundansi catu daya.
6. Pengawas Perangkat Keras Mandiri (Hardware Watchdog Timer)
IPMI menyediakan fitur jam pengawas perangkat keras (Watchdog Timer) yang berfungsi untuk mendeteksi kondisi sistem operasi yang membeku total (deadlock / kernel lockup). Ketika fitur ini diaktifkan, modul daemon di dalam sistem operasi utama harus secara rutin “memberi makan” (patting the watchdog) timer BMC setiap beberapa detik untuk mengonfirmasi bahwa kernel OS masih hidup.
Jika sistem operasi mengalami crash atau freeze total sehingga gagal mereset timer dalam batas waktu yang ditentukan (misalnya dalam 60 detik), perangkat keras Watchdog Timer pada BMC akan terpicu secara otomatis dan mengeksekusi tindakan pemulihan yang telah dikonfigurasi sebelumnya: melakukan restart otomatis pada server, memicu siklus power cycle, atau mengirimkan sinyal NMI. Fitur ini menjamin bahwa server yang ditempatkan di lokasi terpencil tanpa teknisi dapat pulih secara mandiri dari kegagalan perangkat lunak.
Baca Juga: Kenapa Server Membutuhkan iDRAC? Fitur, Keunggulan, dan Manfaatnya
Evolusi Standar: Perbedaan Signifikan IPMI v1.5 vs IPMI v2.0
Industri komputasi server telah mengalami transisi besar dari spesifikasi lama IPMI v1.5 menuju standar modern IPMI v2.0 yang membawa peningkatan arsitektur yang sangat substansial:
1. Protokol Komunikasi Jaringan (RMCP vs RMCP+)
IPMI v1.5 mengandalkan protokol Remote Management Control Protocol (RMCP) lama yang berjalan di atas port UDP 623. RMCP versi awal ini memiliki kelemahan keamanan fatal: seluruh proses transmisi data dan autentikasi kata sandi dikirimkan secara terbuka tanpa enkripsi kuat, sehingga sangat rentan terhadap penyadapan jaringan (packet sniffing). Sebaliknya, IPMI v2.0 memperkenalkan protokol RMCP+ (RMCP Plus) yang mendukung enkripsi payload penuh berbasis algoritma Advanced Encryption Standard (AES-CBC-128) serta otentikasi berbasis HMAC-SHA1 dan HMAC-MD5, menjamin kerahasiaan sesi manajemen jarak jauh.
2. Integrasi Serial Over LAN (SOL) Terstandarisasi
Pada era IPMI v1.5, fitur Serial Over LAN belum distandarisasi secara resmi, memaksa masing-masing produsen server membuat ekstensi proprietary yang tidak kompatibel satu sama lain. IPMI v2.0 meresmikan SOL sebagai bagian integral dari spesifikasi inti RMCP+, memungkinkan satu alat perangkat lunak universal (seperti utilitas open-source ipmitool) untuk membuka konsol serial ke berbagai merek server yang berbeda.
3. Kriptografi dan Manajemen Suite Cipher
IPMI v2.0 memperkenalkan konsep Cipher Suites yang memungkinkan administrator menegakkan standar keamanan kriptografis spesifik untuk proses autentikasi (RAKP), integritas data (HMAC), dan kerahasiaan transmisi (AES). Hal ini memberikan fleksibilitas kepatuhan terhadap standar keamanan siber enterprise modern (seperti standar FIPS 140-2).
Tantangan Keamanan dan Praktik Terbaik Hardening IPMI
Kekuasaan absolut yang dimiliki oleh antarmuka IPMI atas perangkat keras server menjadikannya target bernilai sangat tinggi bagi penyerang siber. Celah kerentanan pada tumpukan protokol IPMI (seperti kerentanan IPMI 2.0 RAKP protocol flaw atau cipher 0) dapat dimanfaatkan peretas untuk mengekstrak hash kata sandi atau mengambil alih kontrol daya server. Terapkan protokol pengerasan keamanan (hardening) wajib berikut:
1. Segmentasi Jaringan Total via Dedicated OOB VLAN: Hubungkan port fisik IPMI hanya ke switch manajemen terisolasi yang berada di dalam subnet VLAN privat tanpa akses perutean (routing) ke jaringan publik internet. Akses ke subnet IPMI mutlak harus dibatasi hanya dari segmen komputer kerja terdaftar tim administrator TI melalui firewall ketat.
2. Nonaktifkan Cipher Suite 0: Cipher Suite 0 pada spesifikasi IPMI v2.0 memungkinkan autentikasi tanpa kata sandi (null authentication) untuk tujuan pengujian. Penyerang dapat menyalahgunakan cipher ini untuk melewati otentikasi. Administrator wajib menonaktifkan Cipher 0 secara eksplisit pada konfigurasi BMC.
3. Ganti Kredensial Default dan Terapkan RBAC: Jangan pernah membiarkan nama pengguna dan kata sandi bawaan pabrik (seperti ADMIN/ADMIN) tetap aktif. Buat akun pengguna personal dengan kata sandi acak minimal 16 karakter, terapkan prinsip hak akses terendah (Least Privilege / Operator vs Administrator), dan integrasikan autentikasi langsung dengan Microsoft Active Directory atau server LDAP terenkripsi (LDAPS).
4. Rutin Memperbarui Firmware BMC: Pabrikan server secara berkala merilis patch pembaruan firmware BMC untuk menutup celah kerentanan keamanan OpenSSL dan tumpukan web server tertanam. Selalu jadwalkan pembaruan firmware BMC ke versi stabil terbaru secara berkala.
Kesimpulan
Intelligent Platform Management Interface (IPMI) adalah mahakarya standarisasi rekayasa teknologi informasi yang telah mendefinisikan ulang batas efisiensi pengelolaan pusat data modern. Dengan mengandalkan independensi mikrokontroler BMC otonom, pasokan daya siaga 5VSB yang abadi, pemantauan telemetri sensor SDR yang presisi, kontrol daya sasis jarak jauh, pencatatan log SEL non-volatil, serta otomasi mitigasi Watchdog Timer dan PEF, IPMI memberikan kendali perangkat keras tingkat rendah yang mutlak bagi kelangsungan operasional server enterprise.
Bagi setiap organisasi dan pengelola infrastruktur teknologi informasi yang menuntut ketersediaan layanan tanpa henti (maximum uptime), pemahaman mendalam mengenai fungsionalitas IPMI dan kepatuhan disiplin terhadap protokol pengerasan keamanannya adalah kunci utama untuk mewujudkan pusat data yang tangguh, efisien, aman, dan dapat diandalkan di segala situasi operasional.