Dalam lanskap arsitektur komputasi modern, pengelolaan infrastruktur peladen (server) telah mengalami transformasi revolusioner yang sepenuhnya menyingkirkan paradigma lama. Dahulu, mengelola ruang server (server room) menuntut kehadiran fisik langsung para teknisi di depan rak besi: mendorong meja beroda darurat (crash cart) yang berisi monitor tabung berat dan keyboard berdebu, mencolokkan kabel analog ke port belakang sasis yang gelap, serta berjam-jam berada di dalam lorong pendingin bertekanan tinggi yang bising oleh deru putaran kipas angin industri. Ketika sebuah server mengalami kegagalan sistem di tengah malam, staf administrator sistem terpaksa menempuh perjalanan darat berjam-jam menembus kemacetan kota hanya untuk menekan satu tombol restart fisik.
Kini, di era komputasi awan (cloud computing), pusat data berskala global (hyperscale data centers), dan arsitektur mikrolayanan terdistribusi, model operasional fisik tersebut telah sepenuhnya punah. Server enterprise masa kini dirancang dari awal untuk dikelola secara otonom dari jarak ribuan kilometer melalui teknologi yang dikenal secara universal sebagai Remote Management Server.
Kemampuan remote management bukan sekadar alat bantu kenyamanan bagi administrator TI, melainkan fondasi kelangsungan bisnis (business continuity), efisiensi belanja operasional (OPEX), serta prasyarat mutlak ketersediaan tinggi (high availability) yang memungkinkan pusat data beroperasi dalam mode tanpa manusia (lights-out data center).
Artikel mendalam ini akan mengupas tuntas apa itu remote management server, perbandingan dua kutub arsitekturnya, implementasi vendor terkemuka, protokol standar industri modern, hingga tata kelola pengamanan infrastruktur enterprise.
Definisi dan Dua Kutub Arsitektur: In-Band vs Out-of-Band (OOB)
Untuk memahami konsep remote management secara presisi, kita harus membedakan secara tegas dua jalur arsitektur komunikasi yang digunakan untuk mengendalikan server dari jarak jauh:
1. Manajemen di Dalam Pita (In-Band Management)
In-Band Management adalah metode pengelolaan jarak jauh konvensional yang berjalan di dalam lapisan sistem operasi utama server (host OS). Ketika sebuah server telah selesai melakukan proses booting dan sistem operasinya (seperti Windows Server, Red Hat Enterprise Linux, Ubuntu, atau VMware ESXi) berjalan normal, administrator dapat mengaktifkan layanan daemon perangkat lunak untuk mengakses server tersebut melintasi jaringan data produksi biasa.
Contoh teknologi In-Band meliputi: Secure Shell (SSH) untuk terminal baris perintah Linux pada port TCP 22, Remote Desktop Protocol (RDP) untuk antarmuka grafis Windows pada port TCP 3389, Virtual Network Computing (VNC), antarmuka web Webmin, agen pemantau SNMP daemon, serta platform konfigurasi otomatis seperti Ansible dan Puppet. Metode In-Band menawarkan antarmuka yang sangat kaya fitur, cepat, dan terintegrasi langsung dengan ekosistem aplikasi bisnis.
Namun, In-Band Management memiliki kelemahan fatal yang sangat mendasar: ia memiliki dependensi mutlak terhadap kesehatan sistem operasi dan prosesor utama (CPU). Jika sistem operasi server mengalami Blue Screen of Death (BSOD), kernel panic, infeksi malware yang melumpuhkan tumpukan jaringan, kesalahan konfigurasi firewall lokal, atau server dalam kondisi mati total tanpa aliran listrik utama, seluruh jalur komunikasi In-Band otomatis terputus seketika. Administrator berada dalam kondisi buta dan lumpuh tanpa daya dari jarak jauh.
2. Manajemen di Luar Pita (Out-of-Band / OOB Management)
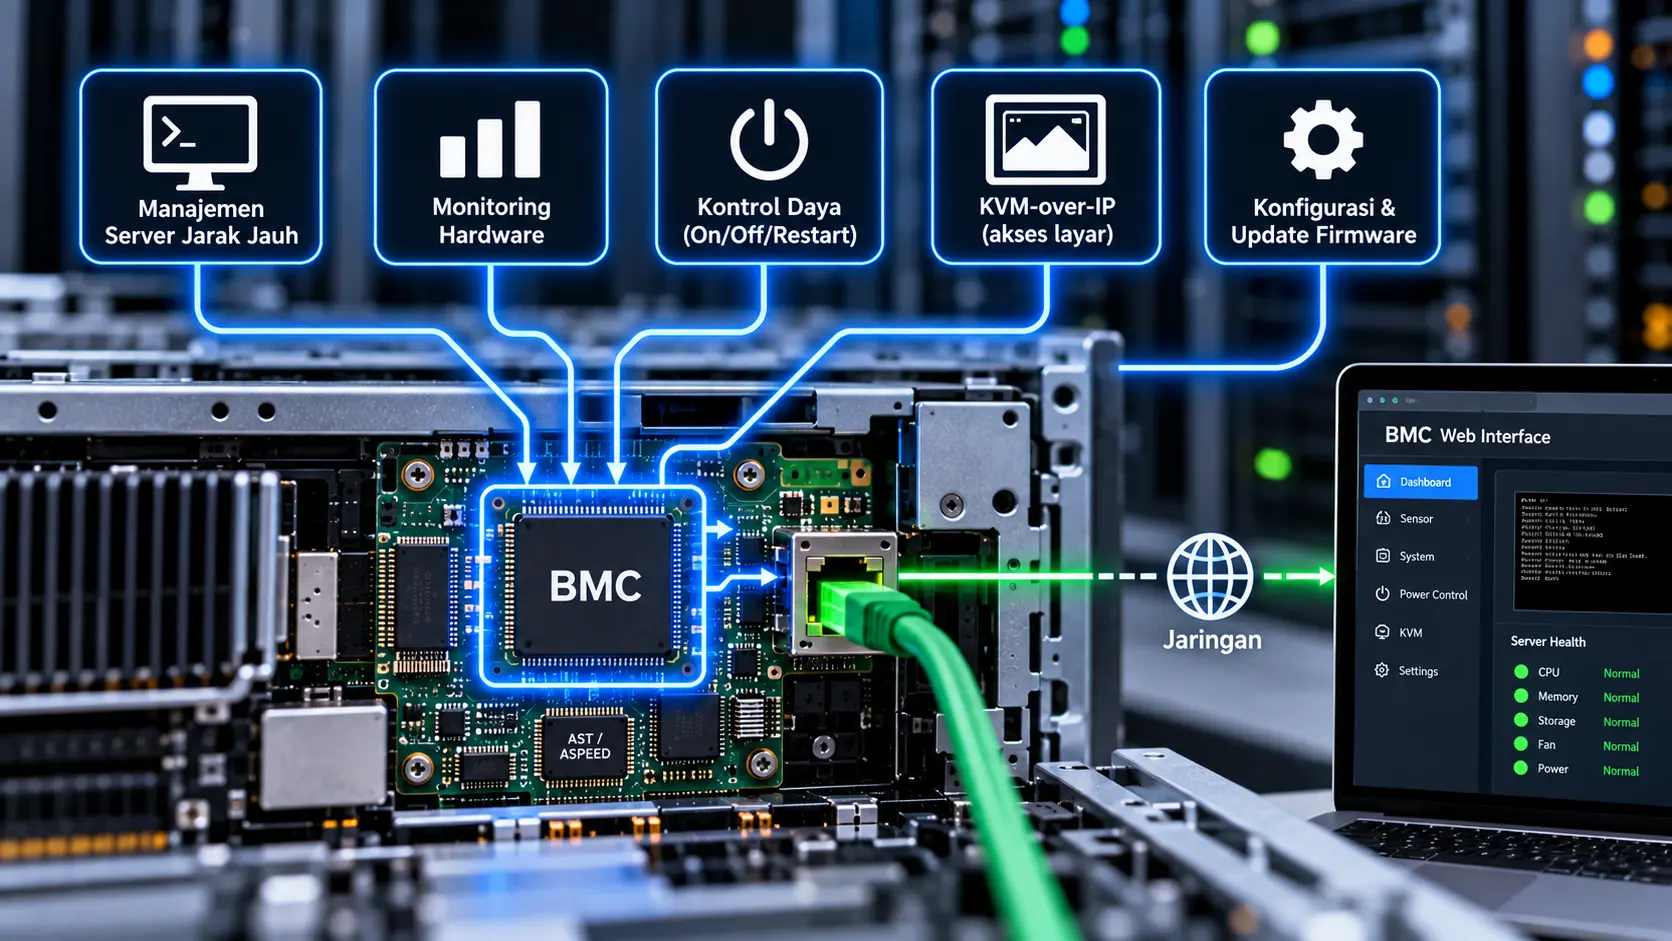
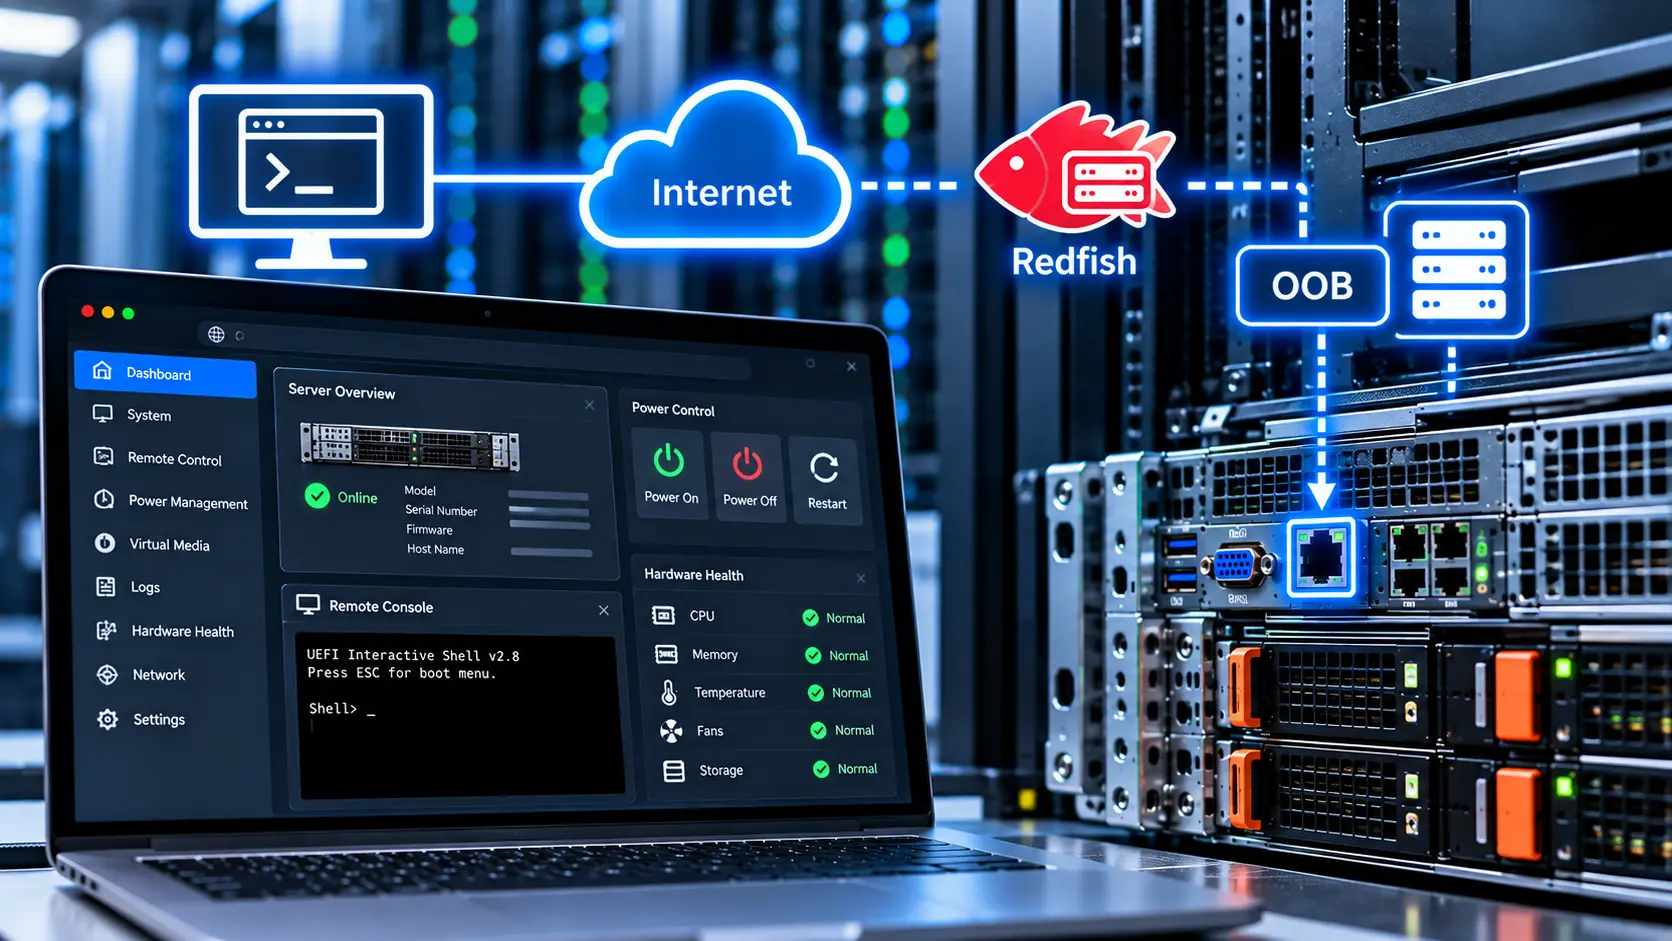
Out-of-Band (OOB) Management adalah puncak evolusi rekayasa manajemen server enterprise yang mengatasi seluruh kelemahan fatal metode In-Band. Arsitektur OOB bertumpu pada pemasangan sistem komputer mikro mandiri terdedikasi (Baseboard Management Controller / BMC) yang tertanam secara permanen pada papan induk (motherboard) server.
Karakteristik utama arsitektur Out-of-Band (OOB) meliputi:
- Jalur Komunikasi Jaringan Terpisah: Menggunakan port fisik Ethernet khusus (Dedicated Management Port) yang memiliki alamat MAC dan alamat IP tersendiri, terhubung ke subnet VLAN manajemen yang terisolasi total dari jaringan data produksi.
- Sumber Daya Komputasi Terisolasi: Memiliki prosesor mikro mandiri (SoC ARM), memori RAM terdedikasi, serta memori flash internal yang menjalankan sistem operasi Linux tertanam (embedded OS) yang sama sekali tidak membebani CPU dan RAM utama server.
- Daya Siaga Abadi (Standby Power 5VSB): Ditenagai secara konstan oleh rel listrik siaga dari unit catu daya (PSU), sehingga BMC tetap aktif 24 jam sehari meskipun server dalam keadaan mati total (power off).
- Akses Tingkat Silikon Rendah (Hardware-Level Access): Memiliki kendali fisik langsung terhadap sirkuit daya sasis, jalur bus I2C/SMBus sensor internal, serta kontroler grafis frame buffer.
Melalui arsitektur OOB, administrator memiliki kendali absolut terhadap server pada tingkat bare-metal, memungkinkan diagnosis dan pemulihan sistem dari jarak jauh pada saat kondisi paling kritis sekalipun.
Baca Juga: Remote Server Tanpa Monitor: Mengapa Pusat Data Menerapkan Headless Server?
Ekosistem Implementasi Vendor Terkemuka di Industri Server
Setiap produsen perangkat keras peladen tier-1 di dunia telah mengembangkan teknologi remote management berbasis Out-of-Band dengan identitas dan keunggulan ekosistemnya masing-masing:
1. HPE Integrated Lights-Out (iLO)
Dikembangkan secara eksklusif oleh Hewlett Packard Enterprise untuk lini server ProLiant. Menggunakan cip ASIC khusus buatan HPE dengan teknologi keamanan berbasis silikon Silicon Root of Trust, antarmuka konsol virtual HTML5 tanpa plugin, integrasi Active Health System (AHS) untuk perekaman telemetri kotak hitam, serta manajemen siklus hidup firmware terpusat.
2. Dell Integrated Remote Access Controller (iDRAC)
Solusi remote management terintegrasi milik Dell Technologies untuk keluarga server Dell PowerEdge. Mengandalkan mikrokontroler SoC berkecepatan tinggi, integrasi Lifecycle Controller (LCC) untuk instalasi sistem operasi tanpa CD/USB fisik, telemetri streaming real-time, serta fitur keamanan System Lockdown Mode yang mengunci konfigurasi perangkat keras dari modifikasi liar.
3. Lenovo XClarity Controller (XCC)
Platform manajemen jarak jauh milik Lenovo untuk lini server ThinkSystem. Ditenagai oleh cip manajemen generasi baru yang menawarkan waktu inisialisasi booting yang sangat cepat, konsol virtual HTML5 beresolusi tinggi, integrasi RESTful Redfish API yang mulus, serta kepatuhan standar keamanan kriptografis FIPS 140-2.
4. Supermicro IPMI / Redfish
Menggunakan cip mikrokontroler standar industri (seperti ASPEED AST2500/2600) yang mengadopsi spesifikasi terbuka IPMI v2.0 murni dan Redfish API. Sangat populer di kalangan penyedia hosting web, fasilitas cloud hyperscale, dan perakitan server custom karena fleksibilitasnya yang tinggi tanpa ikatan ekosistem proprietary tertutup.
Fitur-Fitur Inti Remote Management Server Modern
Sebuah platform remote management server kelas enterprise menyediakan rangkaian fungsionalitas komprehensif yang mencakup seluruh siklus hidup perangkat:
1. KVM-over-IP (Keyboard, Video, Mouse over Network)
Fitur konsol virtual grafis yang mencegat sinyal video dari frame buffer internal BMC dan mensimulasikan penekanan tombol keyboard serta pergerakan mouse melalui jaringan terenkripsi. Administrator dapat memantau proses booting BIOS, mengonfigurasi kartu pengontrol hardware RAID, mengubah parameter urutan booting, hingga mengendalikan sistem operasi desktop tanpa latensi.
2. Virtual Media (Pemasangan Media Virtual Jarak Jauh)
Kemampuan untuk memetakan berkas citra ISO sistem operasi yang tersimpan di komputer laptop administrator lokal atau repositori jaringan (NFS/HTTP) langsung ke bus USB virtual server. Server mengenali berkas ISO tersebut sebagai perangkat DVD-ROM atau flashdisk fisik bootable, memungkinkan instalasi sistem operasi baru dari nol (bare-metal provisioning) dari jarak ribuan kilometer.
3. Remote Power Control (Kontrol Daya Sasis Fleksibel)
Kemampuan fisik untuk menyalakan server dari keadaan mati total (Power On), mematikan server secara tertib melalui interupsi ACPI (Graceful Shutdown), mematikan daya secara instan seketika (Forced Power Down), melakukan siklus pematian dan penyalaan otomatis (Power Cycle), serta memicu interupsi Non-Maskable Interrupt (NMI) untuk memaksa pembuatan memory crash dump saat sistem operasi membeku.
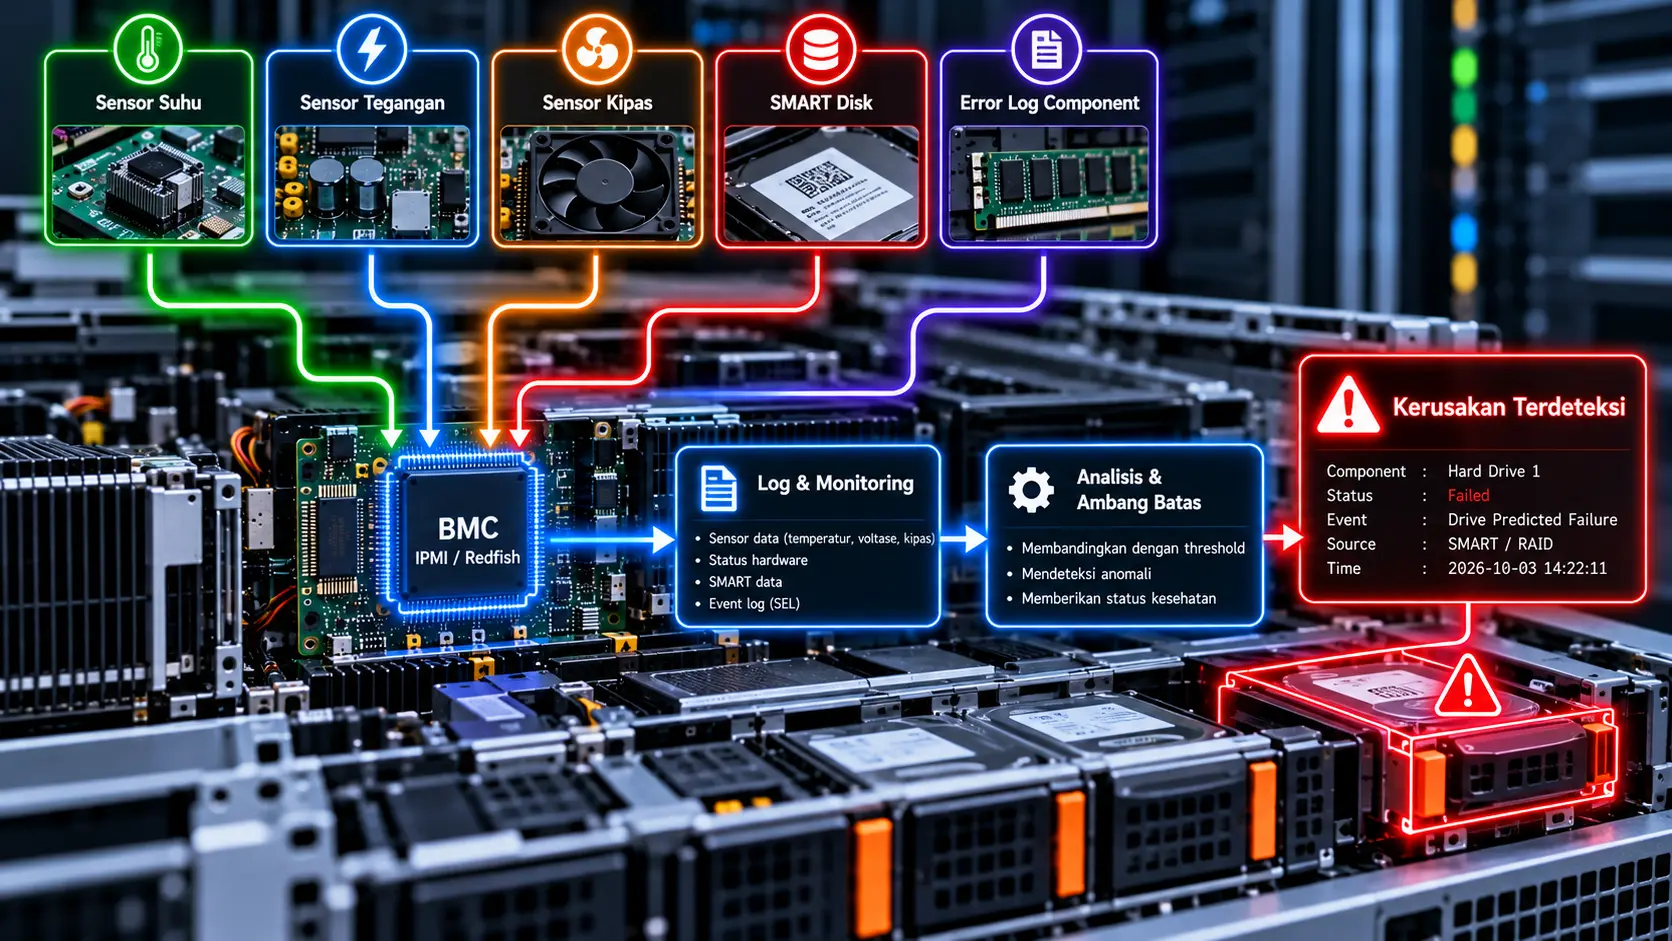
4. Hardware Health Monitoring & Predictive Failure Analysis
Pemantauan telemetri terhadap ratusan sensor fisik di dalam sasis: temperatur inti prosesor, suhu modul RAM DIMM, tegangan voltase modul PSU, kecepatan putaran kipas angin (RPM), serta integritas drive penyimpanan SAS/SATA/NVMe. Platform modern dilengkapi dengan algoritma analisis prediksi kegagalan yang memberikan peringatan dini sebelum sebuah komponen perangkat keras benar-benar rusak permanen.
5. Automated Firmware Lifecycle Management
Kemampuan untuk memindai, mengunduh, dan menerapkan pembaruan firmware (BIOS/UEFI, controller RAID, firmware PSU, kartu jaringan) secara terjual tanpa memerlukan intervensi manual satu per satu, menjaga keamanan infrastruktur dari eksploitasi celah kerentanan perangkat keras terbaru.
Standar Masa Depan: Transisi dari IPMI ke DMTF Redfish API
Meskipun IPMI v2.0 telah melayani industri selama lebih dari dua dekade, arsitektur protokol biner UDP 623 lama mulai menunjukkan keterbatasan di era pusat data modern yang digerakkan oleh otomatisasi awan (cloud automation). Organisasi standarisasi industri Distributed Management Task Force (DMTF) telah merilis standar pengganti masa depan yang disebut **Redfish**:
Kelemahan Arsitektur Protokol Biner IPMI Tradisional
IPMI v2.0 menggunakan format pesan biner yang kaku, memiliki keterbatasan dalam menangani struktur perangkat keras modern yang sangat kompleks (seperti arsitektur multi-node, akselerator GPU AI/ML, dan kain interkoneksi CXL), serta memiliki beberapa celah kerentanan kriptografis bawaan (seperti kerentanan otentikasi RAKP).
Keunggulan Arsitektur DMTF Redfish API Modern
Redfish dirancang dari awal untuk era arsitektur DevOps dan Infrastructure as Code (IaC). Karakteristik utama Redfish meliputi:
– Berbasis Protokol Web Modern: Berjalan di atas protokol HTTPS standar (port TCP 443) menggunakan metode RESTful API baku (GET, POST, PUT, PATCH, DELETE).
– Format Data Terstruktur JSON: Seluruh data telemetri, inventaris komponen, dan status kesehatan disajikan dalam format teks JSON (JavaScript Object Notation) yang sangat mudah dibaca oleh manusia dan sangat mudah diurai oleh bahasa pemrograman modern (seperti Python, Go, PowerShell, dan Bash).
– Otomasi Tanpa Batas: Memungkinkan tim rekayasa infrastruktur mengintegrasikan manajemen perangkat keras bare-metal langsung ke dalam alur kerja pipeline CI/CD, modul Ansible, provider Terraform, dan sistem orkestrasi Kubernetes.
Manfaat Bisnis dan Operasional bagi Organisasi Korporat
Investasi pada platform remote management server memberikan pengembalian nilai investasi (ROI) yang sangat nyata dan terukur bagi neraca keuangan perusahaan:
1. Pemangkasan Drastis Waktu Henti Layanan (Minimizing MTTR / Downtime)
Dalam perjanjian tingkat layanan (SLA) bisnis digital, setiap menit downtime bernilai kerugian puluhan hingga ratusan juta rupiah. Dengan remote management, Mean Time to Recovery (MTTR) dapat dipangkas dari hitungan jam (menunggu teknisi datang ke data center) menjadi hitungan detik. Administrator dapat langsung mendiagnosis log kesalahan, me-reboot mesin yang membeku, atau mengalihkan beban kerja seketika.
2. Penghematan Masif Belanja Operasional (Slashing OPEX)
Perusahaan tidak perlu lagi menempatkan teknisi spesialis bergaji tinggi di setiap kantor cabang atau fasilitas colocation data center terpencil. Satu tim operasi jaringan terpusat (Network Operations Center / NOC) di kantor pusat dapat mengelola ribuan server yang tersebar di puluhan lokasi geografis berbeda secara efisien, menghemat biaya perjalanan dinas, akomodasi, dan tiket pesawat teknisi secara signifikan.
3. Mewujudkan Pusat Data Tanpa Manusia (Lights-Out Data Center)
Pusat data modern berdensitas tinggi dirancang dalam konsep ‘Lights-Out’—fasilitas ruang server yang beroperasi dalam kegelapan total tanpa kehadiran manusia di dalamnya. Lampu ruangan dimatikan, pintu dikunci rapat dengan sistem biometrik lapis ganda, suhu pendingin dioptimalkan murni untuk efisiensi mesin, dan seluruh proses pemantauan serta pemeliharaan dilakukan secara remote dari luar gedung.
Protokol Keamanan Wajib dalam Penerapan Remote Management
Kekuasaan mutlak yang dimiliki oleh antarmuka remote management atas perangkat keras fisik sasis server menjadikannya target bernilai paling tinggi bagi kelompok peretas spionase siber. Jika antarmuka remote management berhasil ditembus, penyerang dapat mematikan seluruh infrastruktur perbankan, menghapus konfigurasi RAID, atau menanamkan firmware rootkit berbahaya. Terapkan protokol pengerasan keamanan wajib berikut:
1. Aturan Emas: Nol Paparan IP Publik (Zero Public Exposure): Port fisik manajemen OOB mutlak dilarang dihubungkan ke internet publik atau diberikan alamat IP publik terbuka. Tidak boleh ada alasan apa pun yang membenarkan antarmuka iLO, iDRAC, atau IPMI dapat dijangkau dari mesin pencari peretas (seperti Shodan atau Censys).
2. Segmentasi Total via Dedicated Out-of-Band Management VLAN: Hubungkan seluruh port fisik manajemen OOB server hanya ke switch jaringan khusus yang terisolasi di dalam subnet VLAN manajemen privat. Terapkan aturan firewall ketat (deny all by default) yang hanya mengizinkan lalu lintas data dari alamat IP workstation resmi tim administrator TI.
3. Akses Wajib Melalui VPN Terenkripsi dan Bastion Jump Host: Administrator yang bekerja dari luar jaringan kantor wajib terhubung terlebih dahulu melalui koneksi Virtual Private Network (VPN) terenkripsi tingkat tinggi dengan verifikasi multi-faktor (MFA), lalu mengakses jump host manajemen khusus yang diawasi sistem perekam sesi (session monitoring).
4. Penghapusan Kredensial Default dan Penerapan RBAC: Segera ganti kata sandi bawaan pabrik dengan kata sandi acak berkekuatan tinggi (minimal 16 karakter acak). Terapkan manajemen hak akses berbasis peran (Role-Based Access Control / RBAC) dan integrasikan otentikasi akun ke direktori terpusat enterprise (Microsoft Active Directory atau LDAPS) agar akses staf yang telah mengundurkan diri dapat dicabut seketika.
5. Jadwal Pembaruan Firmware Rutin: Selalu jadwalkan pembaruan firmware mikrokontroler manajemen secara berkala untuk menutup celah kerentanan keamanan perangkat lunak web server dan tumpukan kriptografi internal.
Kesimpulan
Remote Management Server adalah instrumen rekayasa teknologi informasi terpenting yang mendasari kelangsungan ekosistem komputasi global modern. Dengan memisahkan jalur kontrol perangkat keras di luar pita (Out-of-Band) dari sistem operasi utama, remote management memberikan kedaulatan kendali bare-metal yang mutlak, tangguh, dan selalu tersedia di segala situasi krisis operasional.
Bagi setiap organisasi enterprise yang menempatkan ketersediaan layanan tanpa henti (high availability) dan efisiensi biaya operasional sebagai pilar utama bisnisnya, menguasai implementasi remote management—mulai dari pemilihan platform perangkat keras terpercaya (seperti HPE iLO atau Dell iDRAC), adopsi standar otomatisasi modern Redfish API, hingga penerapan disiplin keamanan segmentasi jaringan yang ketat—adalah investasi strategis yang mutlak dan tak tergantikan di era transformasi digital masa kini.