Dalam lanskap infrastruktur komputasi pusat data (data center) dan ruang server enterprise di seluruh dunia, lini peladen HPE ProLiant buatan Hewlett Packard Enterprise telah lama diakui sebagai salah satu platform komputasi paling andal, tangguh, dan mendominasi operasional bisnis global. Mulai dari perbankan multinasional, fasilitas superkomputer penelitian, penyedia cloud computing skala besar, hingga instansi pemerintahan, ribuan unit server ProLiant bekerja 24 jam sehari tanpa henti menopang beban kerja kritikal (mission-critical workloads). Namun, di balik kehebatan komputasi prosesor multi-core Intel Xeon Scalable atau AMD EPYC serta kecepatan transfer memori DDR5 berkapasitas terabita, terdapat satu komponen terpenting yang menjadi otak pengendali di balik layar: HPE Integrated Lights-Out, atau yang lebih dikenal secara universal dengan akronim iLO.
Bagi para insinyur infrastruktur, administrator sistem Linux, dan teknisi pusat data, iLO bukanlah sekadar fitur pelengkap biasa, melainkan antarmuka penyelamat yang membedakan server kelas enterprise sejati dari komputer desktop rakitan biasa. Ketika sebuah server ditempatkan di fasilitas colocation data center yang berjarak ratusan kilometer dari kantor pusat atau terisolasi di dalam lorong pendingin bertekanan tinggi yang bising dan dingin membeku, mendatangi fisik server setiap kali terjadi gangguan adalah tindakan yang sangat tidak efisien dan merugikan bisnis secara finansial. Artikel komprehensif ini akan mengupas tuntas arsitektur perangkat keras ASIC iLO, evolusi generasinya dari iLO 2 hingga iLO 6 terbaru, fitur-fitur teknis mutakhir, matriks perbandingan lisensi, hingga protokol keamanan berbasis silikon yang menjadikannya standar emas manajemen server jarak jauh di industri teknologi informasi.
Arsitektur Perangkat Keras dan Konsep Dasar HPE iLO
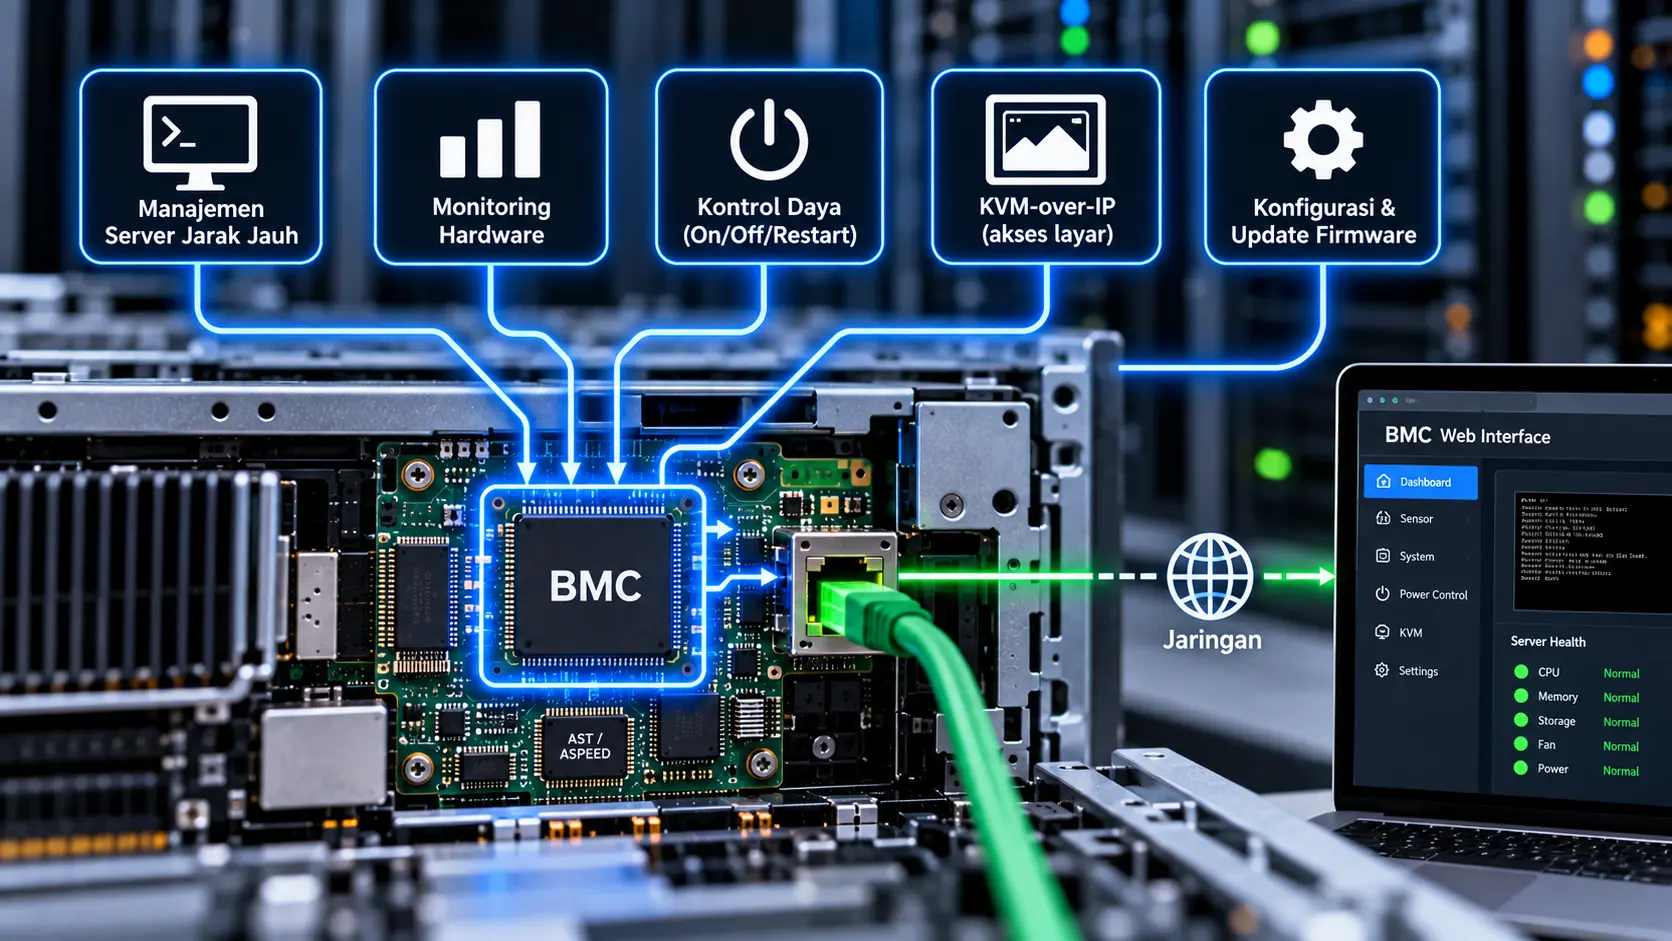
Untuk memahami keandalan iLO secara mendalam, kita harus membedah arsitektur fisik yang tertanam di atas papan induk (motherboard) server HPE ProLiant. Secara arsitektural, iLO adalah sebuah sistem komputer mini otonom lengkap (autonomous computer-on-a-chip) yang berjalan sepenuhnya independen di dalam sasis server:
Cip Silikon Khusus ASIC dan Sistem Operasi Terisolasi
iLO tidak dijalankan oleh prosesor utama server (host CPU), melainkan ditenagai oleh prosesor mikro Application-Specific Integrated Circuit (ASIC) terdedikasi berarsitektur ARM yang diproduksi secara eksklusif oleh HPE. Cip ASIC iLO ini memiliki memori akses acak (RAM) fisik terisolasi, memori flash non-volatil mandiri untuk menampung firmware, serta menjalankan sistem operasi mikro berbasis kernel Linux terenkripsi yang sepenuhnya terpisah dari sistem operasi utama server (seperti Windows Server, Red Hat Enterprise Linux, atau VMware ESXi).
Kemandirian sistem ini membawa implikasi teknis yang sangat revolusioner: iLO sama sekali tidak mengonsumsi siklus clock prosesor utama dan tidak memakan kapasitas RAM server. Lebih penting lagi, jika sistem operasi utama server mengalami crash total, terkena serangan malware ransomware, mengalami Blue Screen of Death (BSOD), atau kernel panic yang membeku, cip ASIC iLO akan tetap menyala aktif, sehat, dan dapat diakses dengan responsivitas sempurna melalui jaringan.
Daya Siaga Abadi (Standby Power Rail 5VSB)
Keajaiban operasional iLO bertumpu pada pasokan daya listrik siaga (standby power rail 5VSB / Aux Power). Selama kabel catu daya (Power Supply Unit / PSU) server terhubung ke colokan listrik PLN atau sistem Uninterruptible Power Supply (UPS) dan sakelar PSU di belakang sasis dalam posisi aktif, sirkuit daya siaga akan secara konstan mengalirkan arus listrik bertegangan rendah ke modul iLO. Hal ini berarti iLO selalu hidup dan bersiaga 24 jam sehari, bahkan ketika tombol daya utama server (power button) di bagian depan sasis dalam keadaan mati total (power off). Dari meja kerja kantor Anda, Anda dapat membuka peramban web, mengakses iLO, memeriksa seluruh log diagnostik, dan menekan tombol ‘Power On’ virtual untuk menyalakan server dari keadaan mati dingin (cold boot).
Port Jaringan Out-of-Band (OOB) Terdedikasi
Setiap sasis server HPE ProLiant selalu dilengkapi dengan satu port Ethernet khusus di panel belakang yang bertanda logo iLO dengan ikon kunci pas (Dedicated iLO Port). Port fisik ini terhubung secara internal langsung ke cip ASIC iLO tanpa melewati kartu jaringan utama server (LOM / NIC). Port terdedikasi ini memungkinkan organisasi menempatkan seluruh lalu lintas data manajemen iLO ke dalam jaringan fisik terpisah atau Virtual Local Area Network (VLAN) manajemen yang terisolasi total dari lalu lintas data publik atau jaringan produksi. Pemisahan jalur ini menjamin bahwa aktivitas manajemen server tidak akan pernah terganggu oleh kemacetan lalu lintas data aplikasi dan terlindungi dari ancaman penyusupan siber di jaringan utama.
Baca Juga: Apa Fungsi IPMI Server: Telemetri Sensor hingga Kontrol Daya Sasis
Evolusi Generasi HPE iLO: Dari iLO 2 hingga iLO 6 Terbaru
Seiring pergantian generasi server HPE ProLiant (Gen-series), arsitektur iLO terus mengalami penyempurnaan komputasi dan keamanan tingkat tinggi:
iLO 2 dan iLO 3 (Era ProLiant G5, G6, dan G7)
Generasi awal ini meletakkan fondasi manajemen jarak jauh modern, memperkenalkan antarmuka web GUI berbasis Java Applet, fitur konsol virtual teks, serta integrasi pemantauan catu daya dinamis (Dynamic Power Capping). Namun, ketergantungan pada plugin Java di browser klien sering kali menimbulkan kendala kompatibilitas dan celah keamanan.
iLO 4 (Era ProLiant Gen8 dan Gen9)
Menjadi salah satu generasi iLO paling populer dan sukses di industri. iLO 4 memperkenalkan fitur Active Health System (AHS) terintegrasi, antarmuka web yang jauh lebih cepat, manajemen tanpa agen (Agentless Management), serta transisi bertahap menuju konsol virtual berbasis .NET dan WebSockets yang mulai menyingkirkan ketergantungan pada Java.
iLO 5 (Era ProLiant Gen10 dan Gen10 Plus)
Sebuah lompatan kuantum dalam arsitektur keamanan server enterprise. iLO 5 ditenagai oleh ASIC generasi kelima yang memperkenalkan teknologi revolusioner HPE Silicon Root of Trust. iLO 5 sepenuhnya mengadopsi konsol virtual berbasis HTML5 murni tanpa plugin, integrasi penuh RESTful API berbasis standar DMTF Redfish, serta peningkatan kecepatan pembaruan firmware hingga empat kali lipat lebih cepat dibandingkan generasi pendahulunya.
iLO 6 (Era ProLiant Gen11 Terbaru)
Hadir bersamaan dengan peluncuran sasis HPE ProLiant Gen11 berbasis prosesor Intel Xeon Scalable Generasi ke-4/ke-5 dan AMD EPYC 9004 series. iLO 6 membawa standar enkripsi tingkat militer SPDM (Security Protocol and Data Model) untuk memverifikasi keaslian kriptografis komponen PCIe dan modul memori, integrasi manajemen cloud terpusat via HPE GreenLake for Compute Ops Management, antarmuka pengguna web ultra-modern, serta efisiensi manajemen daya berkelanjutan untuk pusat data ramah lingkungan (green data center).
Fitur-Fitur Kunci dan Kapabilitas Teknis HPE iLO
Kekuatan HPE iLO tercermin dari deretan fitur teknis mutakhir yang dirancang untuk mengotomatisasi seluruh siklus hidup server:
1. Virtual Console HTML5 Tanpa Plugin
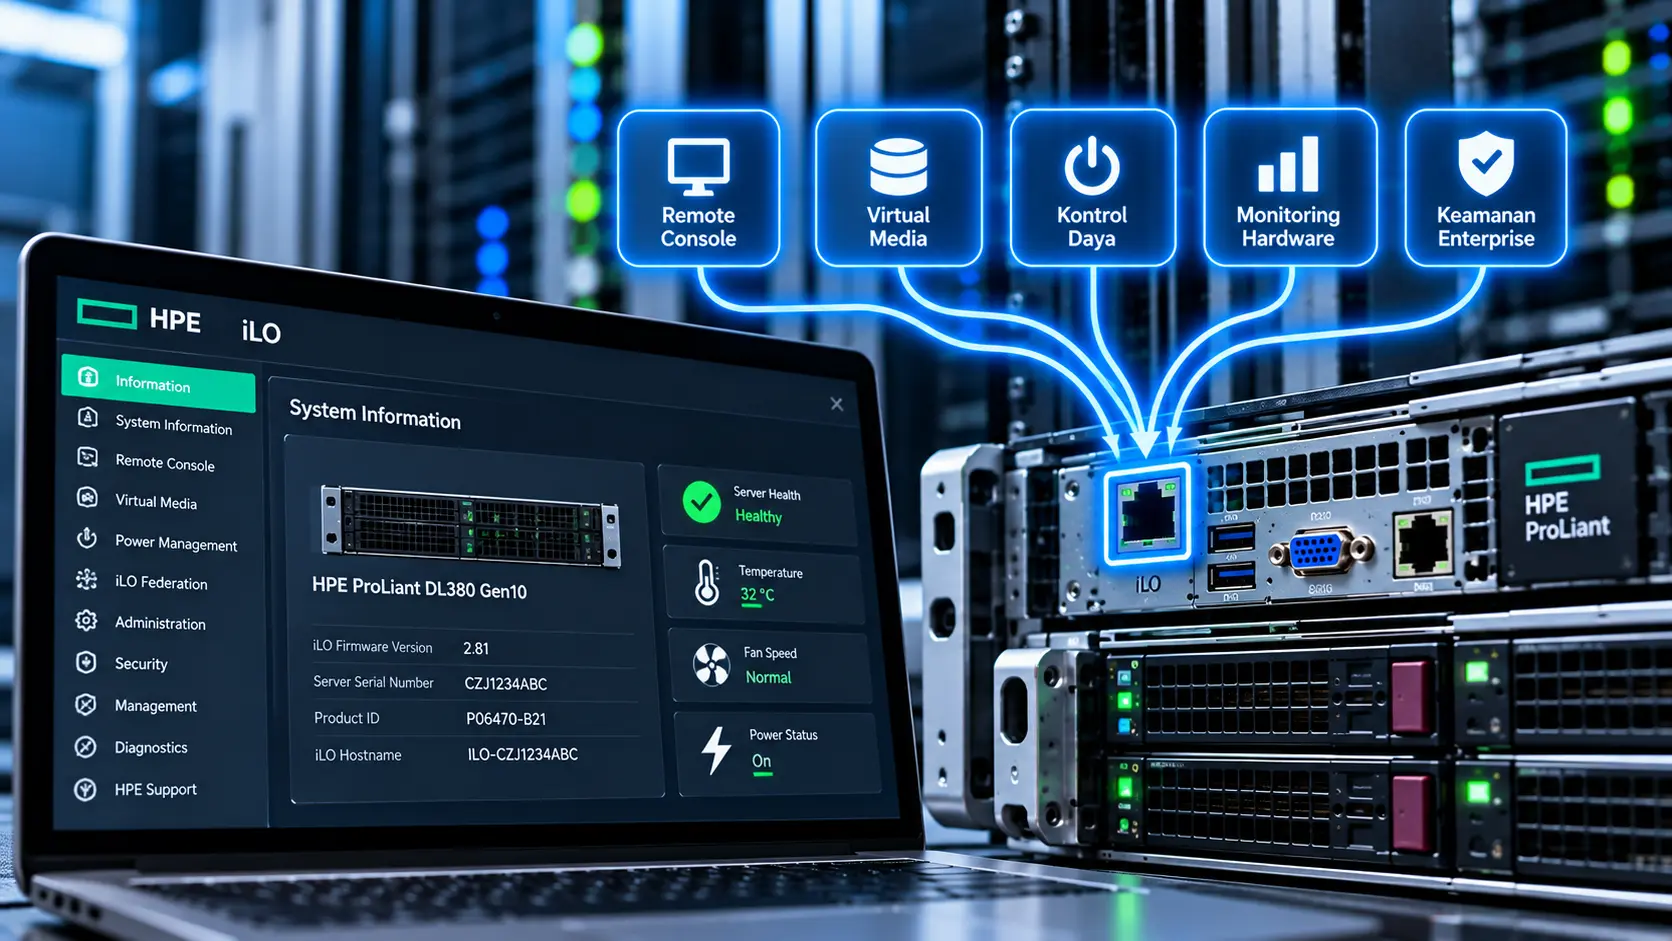
Fitur paling esensial bagi administrator sistem adalah KVM-over-IP (Keyboard, Video, Mouse) melalui jendela peramban web. Melalui konsol virtual HTML5 iLO, Anda dapat melihat tampilan layar monitor server secara langsung dengan frame rate tinggi tanpa jeda latensi, mulai dari tahap Power-On Self-Test (POST), menekan tombol F9 untuk masuk ke System Utilities (UEFI BIOS), mengatur array disk Smart Array RAID, hingga berinteraksi dengan terminal Linux atau desktop Windows Server. Fitur ini sepenuhnya mengeliminasi kebutuhan penggunaan monitor fisik portabel dan keyboard darurat (crash cart) di dalam lorong ruang server.
2. Virtual Media (Pemasangan Media Virtual Jarak Jauh)
Melalui fitur Virtual Media, administrator dapat memasang (mount) berkas citra ISO sistem operasi (seperti berkas ISO VMware ESXi 8.0, Ubuntu Server, atau Windows Server 2025) yang tersimpan di laptop lokal atau server repositori jaringan (NFS/CIFS/HTTP) langsung ke bus USB virtual server. Server ProLiant akan mengenali berkas ISO tersebut sebagai perangkat drive DVD-ROM atau flashdisk bootable fisik. Anda dapat melakukan partisi ulang hard disk, instalasi sistem operasi bare-metal, dan injeksi driver controller tanpa pernah menyentuh media fisik di depan rak server.
3. Active Health System (AHS) dan Diagnostic Logging
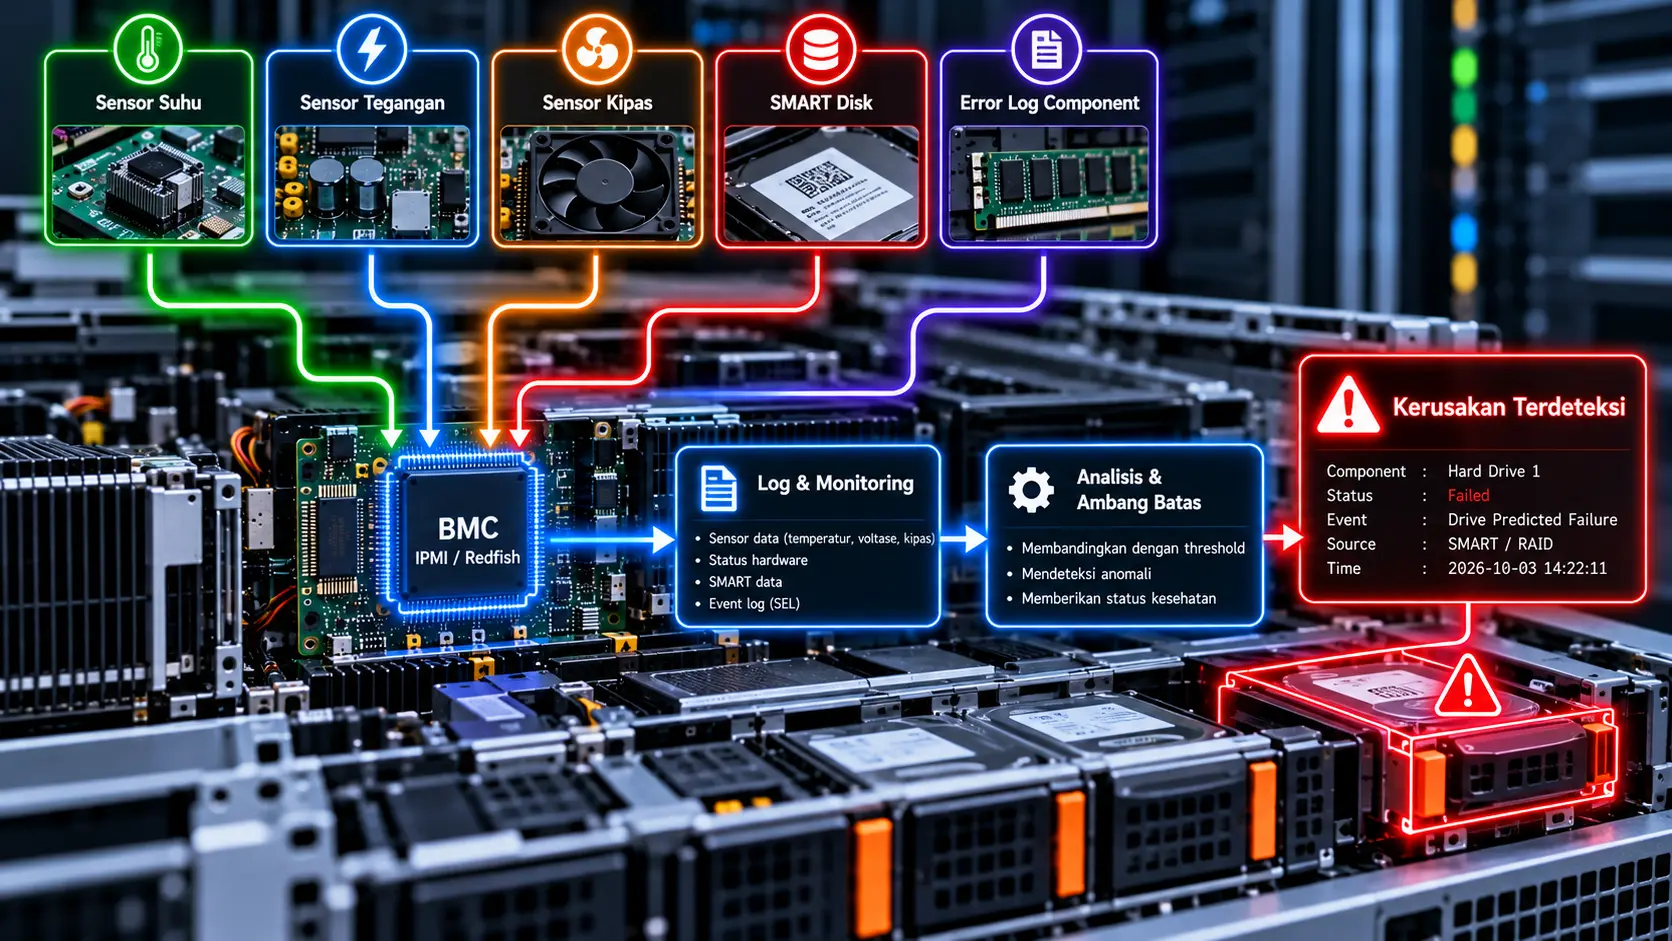
Active Health System (AHS) adalah kotak hitam pesawat terbang (flight data recorder) versi server enterprise. Modul AHS pada iLO secara terus-menerus merekam jutaan metrik telemetri perangkat keras secara real-time ke dalam memori flash terproteksi, mencakup riwayat fluktuasi voltase, grafik suhu prosesor, catatan galat memori ECC yang dapat dikoreksi (correctable errors), status kipas pendingin, serta perubahan konfigurasi firmware. Ketika terjadi insiden kegagalan sistem, administrator dapat mengekspor berkas log AHS (.ahs) terenkripsi dan mengunggahnya ke portal HPE Support Center untuk dianalisis oleh algoritma AI otomatis atau teknisi spesialis HPE, mempercepat diagnosis kerusakan perangkat dari hitungan hari menjadi hitungan menit.
4. Pemantauan Daya dan Thermal Capping Presisi
Melalui antarmuka iLO, teknisi dapat memantau konsumsi listrik riil sasis dalam satuan Watt secara live, melihat grafik riwayat penggunaan energi harian/bulanan, serta mengonfigurasi batas daya maksimum (Power Capping). Jika kapasitas listrik di rak pusat data telah mendekati batas aman pemutus daya (circuit breaker), iLO dapat menginstruksikan prosesor untuk melakukan pelambatan frekuensi dinamis (throttling) secara cerdas guna mencegah padamnya listrik satu rak penuh.
Arsitektur Keamanan Berbasis Silikon: HPE Silicon Root of Trust
Di era di mana serangan siber tingkat negara (nation-state cyberattacks) mulai menargetkan lapisan firmware perangkat keras (hardware rootkits dan firmware implants), HPE iLO menjadi benteng pertahanan paling kokoh di industri berkat teknologi **Silicon Root of Trust**:
Prinsip kerja Silicon Root of Trust adalah menanamkan sidik jari kriptografis (immutable cryptographic fingerprint) yang tidak dapat diubah secara permanen langsung ke dalam silikon fisik cip ASIC iLO pada saat proses fabrikasi di pabrik perakitan. Ketika server pertama kali diberi aliran listrik, silikon iLO memverifikasi integritas tanda tangan digital kode firmware iLO sebelum diizinkan dieksekusi. Jika tanda tangan biner tidak cocok akibat modifikasi liar atau infeksi kode berbahaya, proses booting akan langsung dihentikan seketika.
Setelah firmware iLO terbukti bersih, iLO kemudian memverifikasi keabsahan biner System ROM (UEFI BIOS). Setelah UEFI BIOS terverifikasi bersih, barulah kontrol diserahkan ke komponen perangkat keras lainnya untuk memverifikasi bootloader sistem operasi (Secure Boot). Rantai kepercayaan yang tidak terputus (chain of trust) dari silikon fisik hingga sistem operasi ini menjamin bahwa server HPE ProLiant Anda mutlak kebal dari serangan firmware termutakhir yang tidak dapat dideteksi oleh perangkat lunak antivirus konvensional.
Matriks Perbandingan Lisensi: iLO Standard vs iLO Advanced
Setiap server HPE ProLiant selalu menyertakan fungsionalitas dasar iLO sejak keluar dari pabrik, namun untuk membuka seluruh kapabilitas enterprise penuh, HPE menyediakan skema lisensi bertingkat:
Fitur Bawaan: iLO Standard (Gratis / Included)
– Pemantauan kesehatan perangkat keras secara menyeluruh (sensor suhu, voltase, status memori, fan tachometer).
– Akses antarmuka web GUI dan baris perintah iLO CLI (SSH / IPMI / SNMP).
– Kontrol daya sasis penuh (Power On, Power Off, Cold Reset, Power Cycle).
– Fitur Active Health System (AHS) logging dan pelaporan garansi otomatis.
– Konsol Virtual Teks (Serial over LAN) untuk sistem operasi berbasis antarmuka teks (CLI Linux).
– Keterbatasan Kritis: Fitur Graphical Virtual Console (layar grafis desktop) dan Virtual Media otomatis terblokir setelah sistem operasi utama selesai melakukan booting (hanya aktif selama fase pre-boot BIOS).
Fitur Penuh: iLO Advanced (Lisensi Berbayar / Perpetual License)
– Akses Graphical Virtual Console HTML5 tanpa batas (Full KVM-over-IP) yang aktif 24 jam sehari meskipun sistem operasi Windows Server atau desktop Linux sedang berjalan penuh.
– Akses penuh Virtual Media untuk instalasi OS jarak jauh via berkas ISO.
– Integrasi otentikasi direktori korporat enterprise (Microsoft Active Directory, Kerberos, dan OpenLDAP) dengan manajemen peran berbasis tugas (RBAC).
– Perekaman dan pemutaran ulang video sesi konsol (Console Video Recording) saat terjadi kegagalan sistemik untuk keperluan audit forensik.
– Otomasi pembaruan firmware terpusat skala besar dan fitur kolaborasi multi-user di dalam satu sesi konsol virtual bersamaan.
Praktik Terbaik Pengamanan Antarmuka HPE iLO di Lingkungan Enterprise
Mengingat iLO memberikan kekuasaan mutlak untuk mengendalikan perangkat keras fisik server (termasuk mematikan server secara paksa dan memformat media penyimpanan), antarmuka iLO adalah sasaran empuk bagi peretas. Terapkan protokol pertahanan berlapis berikut:
1. Isolasi Total pada Dedicated Management VLAN: Hubungkan port fisik iLO hanya ke switch jaringan khusus yang berada di dalam subnet VLAN manajemen terisolasi. Terapkan aturan firewall ketat untuk memastikan tidak ada lalu lintas data dari jaringan pengguna biasa atau internet publik yang dapat mengirim paket ke alamat IP iLO.
2. Akses Melalui Bastion Jump Host dan VPN Terenkripsi: Jangan pernah mempublikasikan alamat IP iLO ke internet terbuka (Zero Public IP Exposure). Administrator yang bekerja di luar kantor wajib terhubung melalui koneksi Virtual Private Network (VPN) terenkripsi tingkat tinggi dengan verifikasi multi-faktor (MFA) menuju jump host khusus sebelum dapat membuka antarmuka iLO.
3. Ganti Kredensial Default Pabrikan: Segera ganti kata sandi acak bawaan pabrik yang tertera pada label tag gantung sasis server dengan kata sandi kompleks berkekuatan tinggi (minimal 16 karakter acak), atau integrasikan autentikasi langsung dengan Active Directory perusahaan.
4. Rutin Memperbarui Firmware iLO: Selalu jadwalkan pembaruan firmware iLO ke rilis stabil terbaru secara berkala. Pembaruan firmware tidak hanya menambahkan fitur baru, melainkan menutup celah kerentanan keamanan siber pada tumpukan protokol web server dan tumpukan OpenSSL internal iLO.
Kesimpulan
HPE Integrated Lights-Out (iLO) adalah instrumen rekayasa teknologi informasi mahakarya yang mendefinisikan standar keunggulan manajemen server enterprise modern. Dengan mengombinasikan independensi prosesor ASIC mandiri, pasokan daya siaga abadi, akses konsol virtual HTML5 tanpa jeda, telemetri diagnostik Active Health System yang mendalam, serta perlindungan keamanan berbasis silikon Silicon Root of Trust, iLO mentransformasi armada server HPE ProLiant menjadi infrastruktur komputasi yang luar biasa tangguh, efisien, dan terukur.
Bagi institusi bisnis dan organisasi yang memprioritaskan ketersediaan layanan tingkat tinggi (high availability), efisiensi biaya operasional jangka panjang, serta responsivitas tanggap darurat yang cepat dari jarak jauh, melengkapi server HPE ProLiant dengan lisensi iLO Advanced adalah investasi infrastruktur terbaik yang menjamin kelancaran, keamanan, dan keberlanjutan bisnis digital Anda di era modern.