Ketika kita mengoperasikan komputer personal (PC desktop) atau laptop, kita terbiasa mengendalikan perangkat secara lokal: menekan tombol fisik power untuk menyalakan mesin, melihat tampilan antarmuka visual melalui monitor yang terhubung langsung dengan kabel HDMI, serta memasukkan perintah melalui keyboard dan mouse fisik. Namun, di pusat data (data center) modern berskala industri yang menampung puluhan ribu rak peladen (server) enterprise, pendekatan interaksi fisik lokal semacam itu adalah hal yang mustahil dilakukan. Administrator sistem tidak mungkin berlari menyusuri lorong dingin server setiap kali sebuah mesin perlu dinyalakan ulang atau dipantau suhunya.
Untuk mengelola armada komputasi masif yang tersebar di berbagai belahan dunia secara terpusat, efisien, dan aman, setiap peladen kelas enterprise mengintegrasikan sebuah komponen silikon khusus yang bertindak sebagai administrator digital mandiri di dalam setiap sasis mesin. Komponen perangkat keras yang sangat krusial ini dikenal sebagai Baseboard Management Controller atau disingkat sebagai BMC.
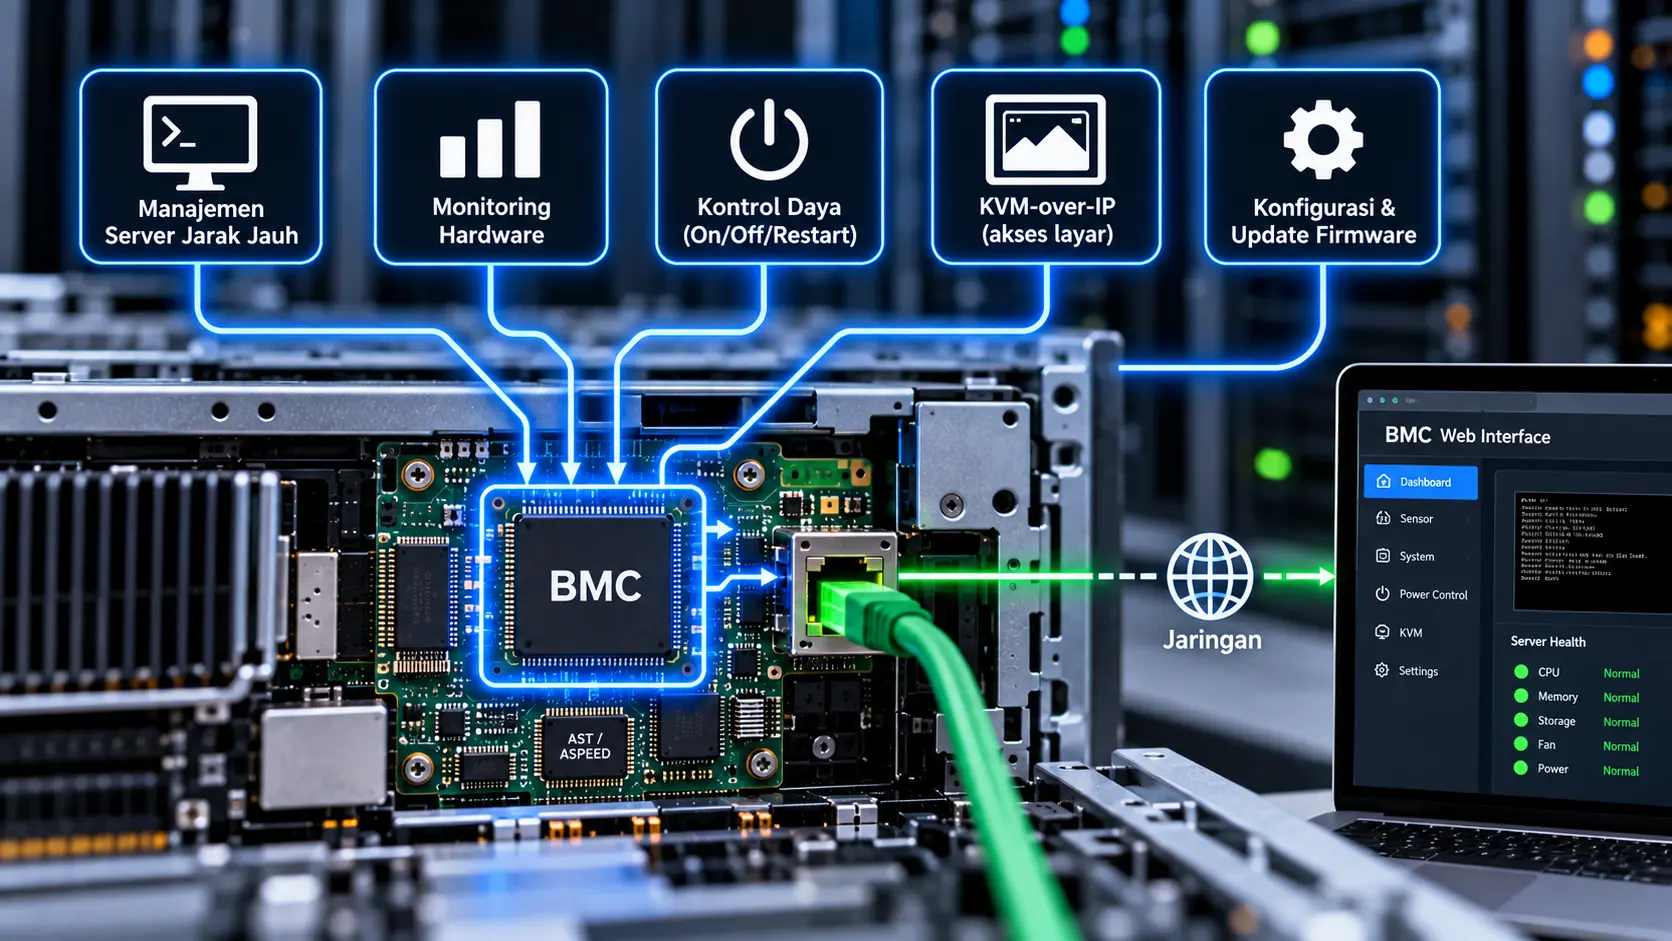
Secara definitif, BMC adalah sebuah System-on-Chip (SoC) atau mikrokontroler khusus berdaya rendah yang dipasang langsung pada motherboard peladen enterprise. BMC memiliki prosesor inti mandiri (biasanya berbasis arsitektur ARM atau RISC-V), memori RAM terdedikasi, penyimpanan flash internal untuk sistem operasi tertanam (embedded OS berbasis Linux), serta antarmuka jaringan fisik (Network Interface Controller / NIC) mandiri yang terpisah dari port jaringan sistem operasi utama. Melalui arsitektur ini, BMC mewujudkan apa yang disebut sebagai Out-of-Band (OOB) Management.
Arsitektur Out-of-Band (OOB): Beroperasi Sepenuhnya Mandiri Tanpa Ketergantungan OS
Keunikan dan kekuatan terbesar dari BMC terletak pada kemandirian operasionalnya terhadap status sistem operasi utama (In-Band environment) peladen:
1. Sumber Daya Listrik Mandiri (Standby Power Rail): BMC ditenagai langsung oleh jalur tegangan siaga (standby rail 3.3VSB atau 5VSB) dari unit catu daya (PSU). Begitu kabel listrik AC dicolokkan ke bagian belakang sasis server, chip BMC akan melakukan booting sistem operasi internalnya dan aktif secara penuh dalam waktu beberapa detik. Hal ini berarti BMC sudah beroperasi, mendengarkan lalu lintas jaringan manajemen, dan siap menerima instruksi bahkan ketika CPU utama server, memori utama, dan sistem operasi (Windows Server, Linux, atau VMware ESXi) dalam kondisi mati total (powered off).
2. Ketahanan Terhadap Crash Sistem Operasi: Jika sistem operasi utama mengalami Blue Screen (BSOD), kernel panic parah, hang total akibat kehabisan memori, atau bahkan terkena serangan malware yang mengunci antarmuka jaringan, BMC tidak akan terpengaruh sedikit pun. Karena berjalan pada prosesor dan memori yang terisolasi secara fisik, administrator tetap memiliki akses remote 100 persen untuk mendiagnosis masalah, melihat log kesalahan perangkat keras, dan melakukan hard reboot mesin dari jarak jauh.
Lima Fungsi Fundamental BMC dalam Operasional Server Enterprise
Dalam ekosistem pusat data, BMC menjalankan berbagai fungsi manajemen infrastruktur yang sangat luas dan mencakup berbagai aspek operasional:
1. Kontrol Daya Jarak Jauh (Remote Power Control)
BMC memiliki kendali langsung atas pin logika sirkuit motherboard yang mengatur status daya server. Melalui antarmuka web konsol BMC atau baris perintah, administrator dapat mengeksekusi instruksi kontrol daya tingkat lanjut:
– Power On: Menyalakan server dari kondisi mati total.
– Power Off: Mematikan server secara langsung (force hard power-off) atau mengirimkan sinyal ACPI ke sistem operasi untuk melakukan shutdown secara anggun (graceful shutdown).
– Power Cycle / Reset: Melakukan siklus memutus dan menyambungkan kembali daya listrik untuk me-reboot mesin yang mengalami kondisi hang beku total.
2. Akses Konsol Visual Penuh: KVM-over-IP dan Virtual Media
BMC mengintegrasikan grafis video display controller (GPU dasar 2D seperti Aspeed AST2500 atau AST2600) dan pengendali input USB virtual di dalam chip silikonnya:
– KVM-over-IP (Keyboard, Video, Mouse over Internet Protocol): Fitur ini mengompresi tampilan sinyal frame-buffer layar server secara perangkat keras dan mengalirkannya secara real-time melalui jaringan IP ke peramban web administrator. Administrator dapat melihat layar booting BIOS/UEFI, mengonfigurasi pengaturan RAID, hingga berinteraksi dengan desktop sistem operasi seolah-olah sedang duduk tepat di depan sasis server dengan monitor dan keyboard fisik.
– Virtual Media Redirection: Memungkinkan administrator memasang berkas citra ISO (seperti installer sistem operasi atau pembaruan firmware) dari komputer lokal mereka melalui jaringan jaringan manajemen. Server target akan mengenali berkas ISO tersebut sebagai drive DVD-ROM USB fisik yang terpasang langsung di sasis, memungkinkan instalasi sistem operasi baru dari jarak ribuan kilometer tanpa perlu media flashdisk fisik.
3. Telemetri Sensor Lingkungan dan Manajemen Termal Otomatis
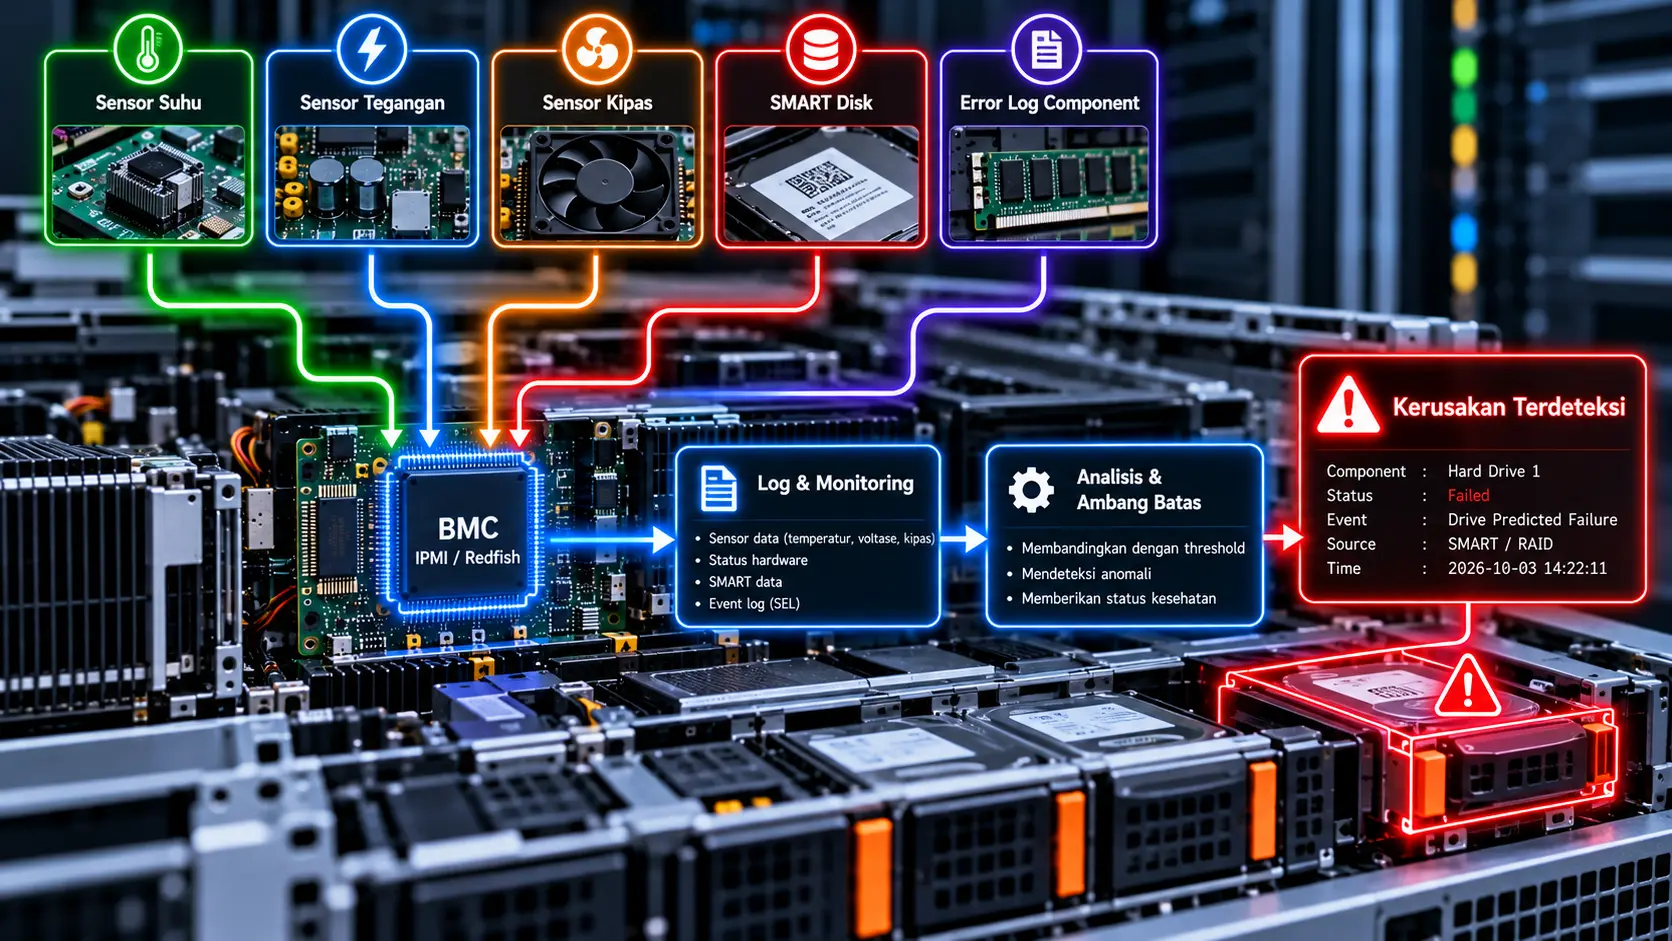
BMC bertindak sebagai pusat saraf pengawasan lingkungan sasis. Melalui bus komunikasi I2C/SMBus, BMC membaca ratusan titik sensor di motherboard secara terus-menerus: temperatur prosesor, voltase rel daya, kelembapan, konsumsi arus listrik, hingga status intrusi sasis (chassis intrusion switch yang mendeteksi jika tutup server dibuka).
Berdasarkan pembacaan telemetri termal ini, mikrokontroler BMC secara dinamis menjalankan algoritma kontrol putaran kipas Pulse Width Modulation (PWM). Jika prosesor mengalami lonjakan beban komputasi yang meningkatkan suhu silikon, BMC akan meningkatkan kecepatan rotasi kipas pendingin secara otomatis ke tingkat RPM optimal guna mencegah degradasi termal (thermal throttling), lalu menurunkannya kembali saat suhu mereda untuk menghemat efisiensi energi.
4. Pemantauan Kesehatan Hardware dan Pencatatan Log SEL (System Event Log)
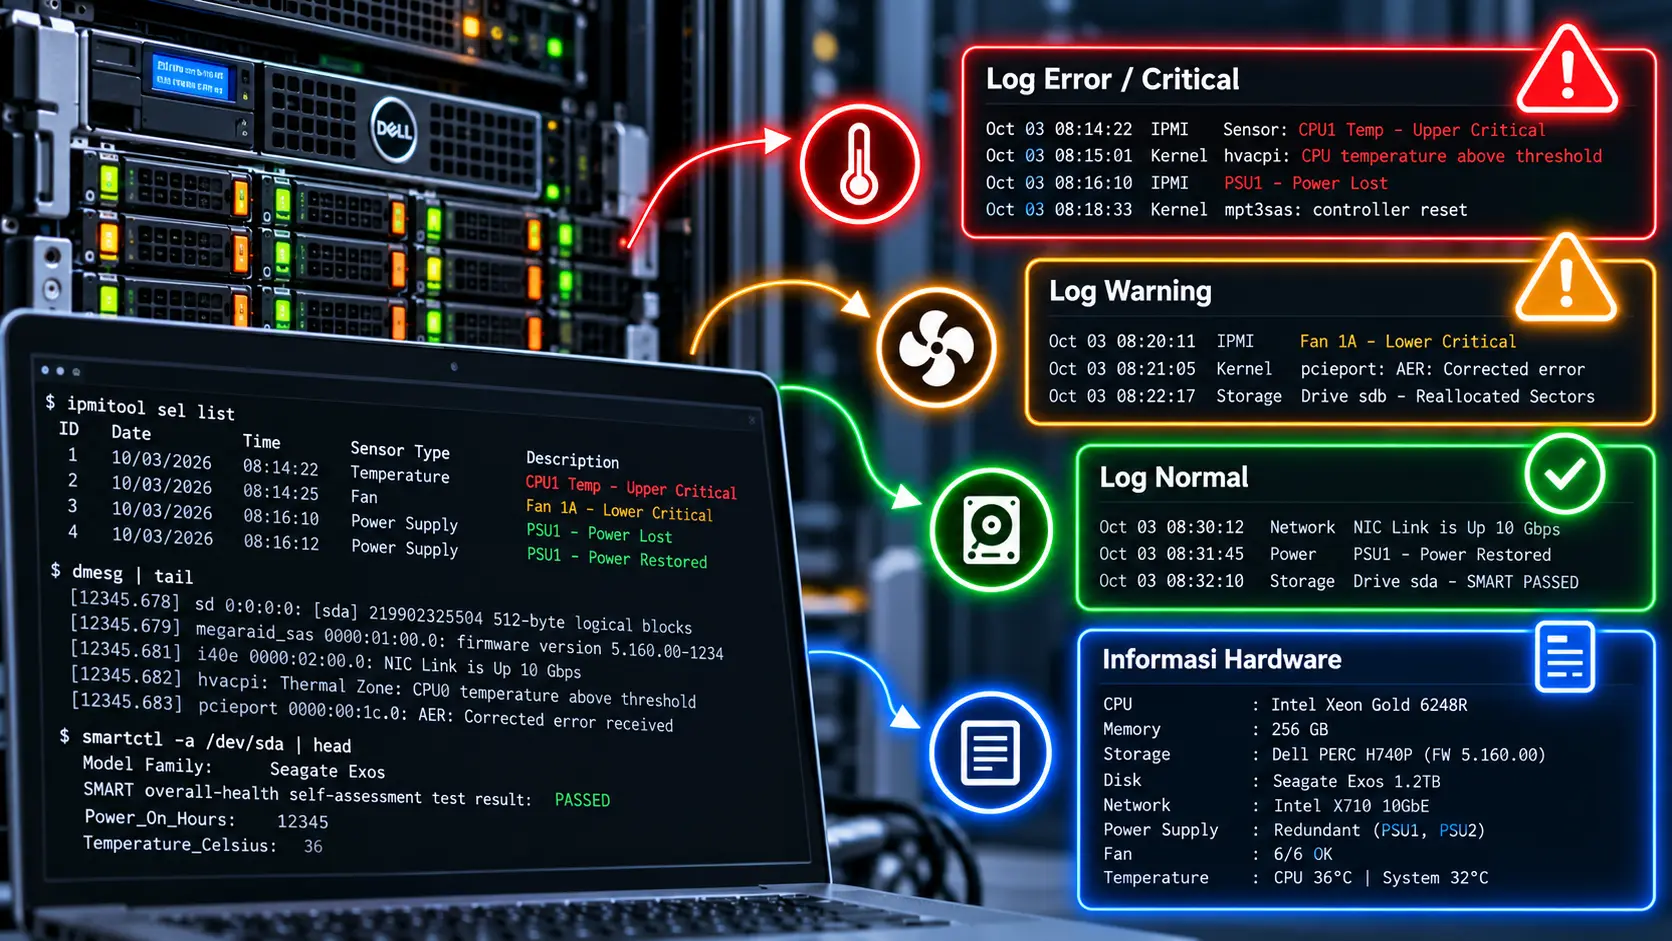
Setiap anomali perangkat keras—mulai dari kesalahan bit memori RAM ECC yang berhasil dikoreksi, penurunan voltase pada salah satu fase VRM, kegagalan kipas sasis, hingga kerusakan hard disk pada backplane—akan secara instan dicatat oleh BMC ke dalam memori non-volatile System Event Log (SEL). BMC juga dapat dikonfigurasi untuk secara otomatis mengirimkan peringatan darurat melalui protokol SNMP traps, email SMTP, atau webhook API ke sistem tiket insiden IT perusahaan saat terdeteksi kegagalan kritis.
5. Pembaruan Firmware Mandiri Tanpa Ketergantungan Driver (Agentless Updates)
Pada server generasi lama, memperbarui firmware BIOS, kontroler RAID, atau kartu jaringan mengharuskan administrator menginstal agen perangkat lunak tambahan di dalam sistem operasi atau melakukan booting ke sistem DOS khusus. Pada arsitektur BMC modern, seluruh pembaruan firmware dapat diunggah langsung ke antarmuka web BMC. BMC akan mem-flash chip SPI flash memori terkait secara mandiri saat server melakukan siklus reboot berikutnya, mengeliminasi konflik kompatibilitas driver sistem operasi.
Standar Implementasi Industri: Proprietary vs OpenBMC
Pabrikan perangkat keras server global mengemas teknologi BMC ke dalam merek dagang solusi manajemen eksklusif mereka masing-masing:
– Dell iDRAC (Integrated Dell Remote Access Controller): Solusi BMC paling populer dengan antarmuka grafis yang sangat intuitif, fitur diagnostik SupportAssist otomatis, dan integrasi ekosistem OpenManage yang matang.
– HPE iLO (Integrated Lights-Out): Terkenal dengan fitur keamanan silikon mutakhir Silicon Root of Trust yang memverifikasi keaslian firmware secara kriptografis sebelum chip BMC diizinkan melakukan booting.
– Lenovo XClarity Controller (XCC): Menawarkan arsitektur manajemen modular berbasis REST API standar Redfish dengan efisiensi pemrosesan telemetri yang sangat cepat.
Selain solusi berpemilik (proprietary) di atas, industri pusat data hyperscale (seperti Google, Meta, dan Microsoft) memelopori gerakan OpenBMC di bawah naungan Open Compute Project (OCP). OpenBMC adalah tumpukan sistem operasi BMC sumber terbuka (open-source) berbasis kernel Linux standar yang memungkinkan operator cloud memodifikasi kode kontrol BMC secara mandiri, mengeliminasi ketergantungan pada vendor perangkat keras tertentu (vendor lock-in), dan mempercepat penambalan celah keamanan.
Aspek Keamanan Siber: Mengamankan Gerbang Kunci BMC
Karena BMC memiliki kendali penuh atas hidup-mati dan akses data sebuah peladen, chip ini sering kali menjadi target empuk bagi peretas tingkat lanjut. Mengamankan antarmuka BMC adalah prioritas keamanan siber nomor satu di pusat data:
1. Isolasi VLAN Manajemen Terdedikasi: Port jaringan BMC mutlak TIDAK BOLEH dihubungkan ke jaringan publik atau jaringan produksi yang sama dengan aplikasi bisnis. Jaringan BMC harus diisolasi ke dalam jaringan lokal virtual (Management VLAN) yang terproteksi oleh firewall ketat, VPN internal, dan sistem autentikasi multi-faktor (MFA).
2. Penonaktifan Protokol Usang: Protokol lama yang tidak terenkripsi seperti IPMI over LAN v1.5 atau Telnet harus dinonaktifkan secara permanen. Seluruh komunikasi manajemen jarak jauh wajib dialihkan menggunakan protokol modern yang terenkripsi kuat seperti Redfish RESTful API over HTTPS dan SSH dengan autentikasi kunci publik kriptografi.
Kesimpulan
Baseboard Management Controller (BMC) adalah otak kedua yang beroperasi di balik bayang-bayang setiap peladen enterprise. Dengan menyediakan kontrol out-of-band yang kebal terhadap kegagalan sistem operasi utama, telemetri sensor lingkungan yang presisi, akses KVM-over-IP tanpa batas geografis, serta pemeliharaan perangkat keras yang efisien, BMC menjadi fondasi tak tergantikan yang memungkinkan terwujudnya arsitektur komputasi awan dan pusat data modern berskala global yang tangguh, aman, dan beroperasi stabil setiap saat.
Arsitektur Keamanan Perangkat Keras: Silicon Root of Trust pada Chip BMC
Karena Baseboard Management Controller (BMC) memiliki hak istimewa paling tinggi (ring -3 privilege) di dalam arsitektur komputer—mampu membaca isi memori, mengendalikan daya, dan mem-flash firmware tanpa sepengetahuan sistem operasi utama—BMC sering kali menjadi target serangan spionase dan malware tingkat lanjut (firmware rootkit):
Untuk menutup celah keamanan katastropik ini, pabrikan server enterprise mengimplementasikan mekanisme keamanan tingkat silikon yang disebut Silicon Root of Trust (seperti pada HPE iLO 5/6 dan Dell iDRAC 9):
Di dalam die silikon chip BMC, pabrikan menanamkan kunci kriptografi privat permanen (immutable cryptographic fingerprint) yang tidak dapat diubah atau dihapus oleh siapapun. Ketika server pertama kali dialiri listrik, rangkaian perangkat keras khusus memverifikasi tanda tangan digital dari kode bootloader BMC sebelum kode tersebut dieksekusi. Jika kode firmware BMC terdeteksi telah dimodifikasi oleh peretas atau mengalami korupsi data, server akan menolak untuk melakukan booting dan secara otomatis memulihkan firmware dari citra pemulihan yang tersimpan di chip terproteksi terpisah.
Perlindungan Silicon Root of Trust ini menjamin bahwa seluruh rantai kepercayaan (chain of trust) peladen enterprise terlindungi secara mutlak mulai dari tingkat atom silikon mikroprosesor hingga ke antarmuka aplikasi bisnis di tingkat komputasi tertinggi.
Kehadiran BMC telah merevolusi total cara manusia berinteraksi dengan infrastruktur pusat data. Dari sekadar tugas sederhana seperti me-reboot server dari tempat tidur di tengah malam, hingga orkestrasi pembaruan firmware ribuan node secara otomatis melalui skrip Ansible dan Redfish API, BMC adalah komponen yang memastikan komputasi global dapat berjalan secara otonom, efisien, dan andal sepanjang waktu.